
Schutz von Werbung vor Klickbetrug und der Website vor Bots
Stellen Sie sich vor, Ihre Website wird täglich von Tausenden von Bots überrannt. Sie scrapen Ihre Inhalte, klicken auf Ihre Anzeigen, überlasten Ihren Server und verfälschen Ihre Analysen. In Ihren Berichten geben sie sich als normale Besucher aus.
Klassische WAF‑Lösungen ärgern entweder echte Kunden oder lassen ausgefeilte Emulatoren durchschlüpfen. Bei HaltClick haben wir einen anderen Weg gewählt: Wir haben einen server‑seitigen Anti‑Bot entwickelt, der parasitären Traffic in Sekundenschnelle aussortiert, dabei aber zu 100% suchmaschinenfreundlich bleibt.
Laut internationalen Berichten entfallen 37% des gesamten Internet‑Traffics auf schädliche Bots (2025 Imperva Bad Bot Report). Für einen Website‑Betreiber bedeutet das massive versteckte Verluste.
Bots simulieren Klicks in Yandex.Direct und Google Ads und verbrauchen Ihr Tagesbudget innerhalb weniger Stunden – ohne einen einzigen echten Lead zu generieren.
Konkurrenten und Aggregatoren nutzen Scraper, um Ihre Produktbeschreibungen, Artikel und Preise zu kopieren. Ihr einzigartiger Content verliert an Wert, Ihre SEO‑Rankings sinken.
Dutzende gefälschter Besuche ohne Seitenaufrufe erzeugen die Illusion von Traffic. Marketingentscheidungen auf Basis solcher Daten führen zu vergeudeten Budgets.
Eine Lawine von Scraper‑Anfragen (Programme oder Bots, die automatisch Daten von Websites sammeln) kann Ihre Seite zu Spitzenzeiten zum Absturz bringen. Statt Umsätze zu erzielen, haben Sie Ausfallzeiten und Mehrkosten.
Automatisierte Fake‑Account‑Registrierungen, Formularabsendungen, Brute‑Force‑Angriffe auf Passwörter – all das untergräbt das Vertrauen der Nutzer und schafft Risiken für Datenlecks.
Traditionelle Lösungen wie CAPTCHA funktionieren nicht mehr – sie nerven echte Nutzer und werden von KI problemlos umgangen. Sie brauchen einen grundlegend anderen Ansatz: eine leise server‑seitige Verifizierung, die den Nutzer nichts fragt, aber selbstständig erkennt, mit wem sie es zu tun hat.
HaltClick Anti‑Bot ist ein leichtgewichtiges Softwaremodul, das in PHP und JavaScript geschrieben ist. Es wird direkt auf Ihrem Server oder in Ihrem CMS installiert und fängt jede eingehende HTTP‑Anfrage ab, bevor sie jemals Ihre Website‑Seiten erreicht.
Die Überprüfung erfolgt lokal anhand von Metriken, die aus unserer Analyse geladen werden. Wir sind nicht auf Cloud‑Proxies angewiesen und ändern auch nicht Ihre DNS‑Einstellungen – das ist Ihr persönlicher Anti‑Betrugs‑Filter. Das Prinzip ist einfach: prüfen → entweder durchlassen oder blockieren (HTTP 429).
Wenn der Browser bereits verifiziert wurde und ein sicheres HaltClick‑Cookie trägt, wird der Zugriff sofort gewährt.
Wir erfassen Canvas, WebGL, Schriftarten, Auflösung und Sprache. Echte Geräte haben eindeutige Fingerabdrücke; Headless‑Emulatoren haben generische oder fehlende Fingerabdrücke.
Ein Skript gibt dem Browser eine unsichtbare Aufgabe: Code ausführen, Cookie speichern. Bots, denen natürliche Bewegungspausen und eine korrekte JS‑Ausführung fehlen, werden aussortiert.
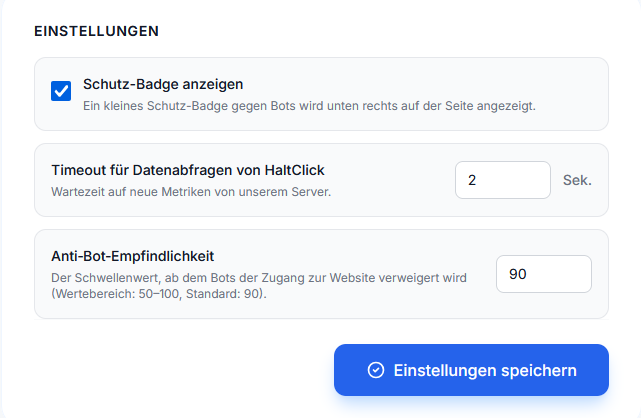
Server‑Anti‑Bot‑Einstellungen in Ihrem Dashboard
Kein «Wählen Sie alle Ampeln aus» oder «Geben Sie die verzerrten Buchstaben ein». Die Verifizierung dauert etwa eine Sekunde und sieht aus wie ein kurzer Preloader. Der Verzicht auf CAPTCHA erhöht die Formular‑Conversion um 15–20% – Besucher haben gar nicht erst Zeit, frustriert zu werden.
Das Modul läuft auf Ihrem Server und kontaktiert unser Backend nur alle 10 Minuten, um die neueste Fingerabdruck‑Datenbank abzurufen. Das eliminiert Latenzzeiten und die Abhängigkeit von externen Diensten.
Moderne KI‑Dienste können grafische CAPTCHAs genauer lesen als Menschen – und das für wenige Cent. Server‑seitiges Fingerprinting und Verhaltensanalyse sind um Größenordnungen schwieriger zu täuschen – ein Emulator müsste Hardware‑Fingerabdrücke und natürliche Bewegungsmuster nachbilden.
Yandex, Google, Bing und andere legitime Crawler werden automatisch auf die Whitelist gesetzt. Ihre Indexierung und Ihre Suchrankings bleiben vollständig geschützt.
Der Weg eines Besuchers vom Klick bis zur Zielseite.
Ein Nutzer (oder ein Bot) ruft die URL Ihrer Website auf.
Der server‑seitige Handler von HaltClick prüft, ob ein gültiges Cookie vorhanden ist.
Eine leichte Seite mit einem Skript wird zurückgegeben. Der Browser sammelt einen Fingerabdruck und löst die Aufgabe.
Wir analysieren den Token, gleichen den Fingerabdruck mit unserer Datenbank ab und bewerten zeitliche Verzögerungen.
Alles in Ordnung: ein 14‑Tage‑Cookie wird ausgestellt. Auffälligkeit: HTTP 429 wird zurückgegeben – Serverressourcen werden geschont.
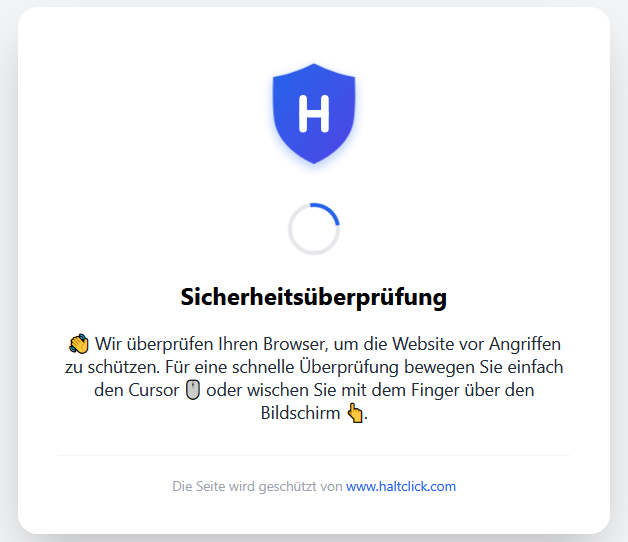
Ein echter Besucher sieht nur einen kurzen Ladeindikator.
Der Bot prallt an einer «Mauer» ab, und die Blockierungsdaten erscheinen sofort in Ihrer HaltClick‑Analyse.
Viele Kunden kommen zu uns, nur um Scraper zu blockieren, aber sie bleiben wegen des vollständigen Sicherheits‑Ökosystems. Der Anti‑Bot filtert Müll bereits am Eingang aus, während unser Klickbetrugsschutz Bot‑Zielgruppen für Ihre Werbekonten aufbaut.
des gesamten eingehenden parasitären Traffics (Scraper, Emulatoren).
auf Ihrem Server und Ihrer Datenbank, wodurch die Antwortzeiten für echte Nutzer verbessert werden.
Besuche mit null Sekunden Verweildauer verschwinden aus Google Analytics.
in der kontextuellen Werbung bereits vor Aktivierung des Schutzes.

HaltClick Anti‑Bot ist nicht nur Schutz – es ist die Grundlage für saubere Daten und effektive Werbekampagnen. Hören Sie auf zu raten, wie viel Geld für unsichtbare Parasiten verschwendet wird. Testen Sie den kostenlosen Tarif mit 1.000 Besuchen pro Monat.
Übernehmen Sie die Kontrolle über Ihren TrafficIm Bereich «Anti-Bot» steht Ihnen ein leistungsstarkes Werkzeug zur Erstellung eigener Zugriffsregeln zur Verfügung. Sie können beliebig viele Regeln hinzufügen und mit einem Klick aktivieren oder deaktivieren.
Die Prüfung erfolgt autonom auf der Seite Ihrer Website, ohne Verzögerungen zu verursachen. Die Liste wird alle 10 Minuten vom Server aktualisiert, sodass Änderungen nahezu sofort wirksam werden.
Die Regeln enthalten Name, Beschreibung, Sortierreihenfolge und flexible Bedingungslisten. Konfigurieren Sie Prüfungen nach Referer, User Agent, Host, URI, IP, PTR, GET-Parametern, Lang und Headern.
Verknüpfen Sie Bedingungen mit UND/ODER-Logik. Verfügbar sind verschiedene Vergleichsmethoden: gleich/ungleich, enthält/enthält nicht, beginnt/endet mit, sowie Unterstützung für reguläre Ausdrücke.
Bestimmen Sie selbst den Auslösemodus: Verdächtige Aktivitäten erzwingen «Blockieren» oder vertrauenswürdigen Quellen Zugang «Erlauben».
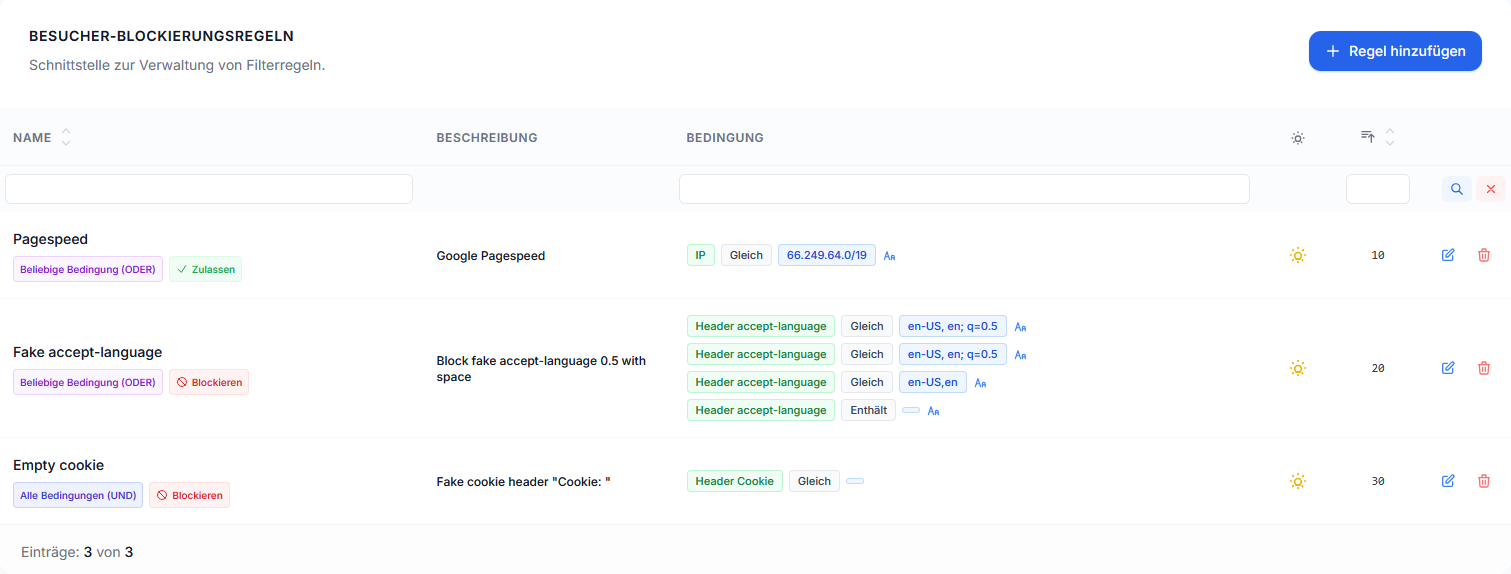
Die Einbindung des Anti-Bot dauert nur wenige Minuten und erfordert keine komplexen Codeänderungen auf Ihrer Website.
Unser Support steht Ihnen jederzeit gerne zur Verfügung – hinterlassen Sie eine Anfrage über Ihr persönliches Konto.
Ersetzen Sie vor der Verwendung des Anti-Bot im Yandex.Metrica-Code auf Ihrer Website referrer: document.referrer durch referrer: (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })() – so erhalten Sie echte Referrer in Ihren Berichten.
Fügen Sie vor der Verwendung des Anti-Bot in den Google Tag-Code Ihrer Website Folgendes ein: gtag('set', 'page_referrer', (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })()); – so erhalten Sie echte Referrer in Ihren Berichten.
Laden Sie das Zip-Archiv mit dem Anti-Bot-Modul direkt aus Ihrem HaltClick-Persönlichen Bereich herunter.
Verbinden Sie sich per FTP/SFTP mit Ihrer Website und entpacken Sie den Ordner haltclick-xxxxxxxxxxx in das Stammverzeichnis der Website.
Stellen Sie sicher, dass für den hochgeladenen Ordner Schreibrechte gesetzt sind (755 oder 775), damit das Anti-Bot-Plugin Signaturen aktualisieren kann.
Finden Sie Ihr Content-Management-System oder nutzen Sie die universelle Einbindungsmethode auf Webserver-Ebene.
Universelle Methode über .htaccess. Die Direktive auto_prepend_file lädt den Schutz automatisch vor der Ausführung jedes PHP-Skripts.
php_value auto_prepend_file "<path_to_directory>/haltclick-xxxxxxxxxxx/haltclick.php"Bei Verwendung von PHP-FPM erstellen Sie eine .user.ini-Datei im Stammverzeichnis der Website:
; Das Schutzskript ganz am Anfang der PHP-Ausführung einbinden
auto_prepend_file = "<path_to_directory>/haltclick-xxxxxxxxxxx/haltclick.php"

; Ausführungszeitlimit für das Verifizierungsskript
max_execution_time = 5.user.ini-Datei zwischen. Änderungen werden innerhalb von 5 Minuten (300 Sekunden) oder nach einem Neustart von PHP-FPM wirksam.auto_prepend_file vom Server-Administrator in php.ini gesperrt ist, verwenden Sie den direkten Skriptaufruf im CMS-Code (siehe Optionen unten).Nutzen Sie das Standard-Prolog-Ereignis OnBeforeProlog in der Initialisierungsdatei:
<?php
AddEventHandler("main", "OnBeforeProlog", "HaltClickHandler");

function HaltClickHandler() {
    define('__haltclick', TRUE);
    include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');
}Die Einbindung erfolgt über den System-IP-Prüf-Hook Index.onBeforeCheckIp im Bootloader (ab Version 7.1.7, installieren Sie ggf. das Update 7.1.7 neu):
Core_Event::attach('Index.onBeforeCheckIp', function(){
    define('__haltclick', TRUE);
    include(CMS_FOLDER . 'haltclick-xxxxxxxxxxx/haltclick.php');
});Einbindung in die System-Core-Konfigurationsdatei:
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Die Einbindung über die Hauptkonfigurationsdatei wp-config.php schneidet Bots bereits ab, bevor der WordPress-Core gestartet und Datenbankabfragen durchgeführt werden.
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Beim Aufruf Ihrer Website sollte eine Überprüfungsseite in der Sprache des Besuchers angezeigt werden (Unterstützung für 40 Sprachen) und anschließend Ihre Website geladen werden. Bei Problemen wenden Sie sich an unseren Support.
Im Verzeichnis haltclick-xxxxxxxxxxx befindet sich die Datei config.php, über die Sie die Anti-Bot-Optionen verwalten und Adressen von Prüfungen ausschließen können.
<?php

return array(
	'skipUrl' => array('/favicon.ico', '/favicon.gif', '/favicon.png', '/favicon.svg', '/sitemap.xml', '/robots.txt', '/llms.txt', '/llms-full.txt', '/apple-touch-icon', '/.well-known'),
	'skipUrlFunction' => function($uri) { },
	'antibotMinFonts' => 5,
	'fingerprintDelay' => 970,
);Array von URL-Präfixen, bei deren Aufruf keine Prüfung durchgeführt wird. Ergänzen Sie es bei Bedarf.
Eine Funktion, die es Ihnen ermöglicht, eine flexible Prüfung basierend auf dem Pfad oder anderen Anfrageparametern einzurichten.
Die minimale Anzahl von Schriftarten, bei deren Unterschreitung der Zugriff auf die Website blockiert wird. Viele einfache Bots machen sich nicht die Mühe, auch nur die grundlegenden Schriftarten auf dem PC zu laden, von dem aus sie Anfragen senden.
Zeit für die Erfassung der Browser-Fingerabdrücke in Millisekunden, Standardwert: 970.
skipUrlFunction können Sie verschiedene Prüfungen durchführen, z. B.:'skipUrlFunction' => function($uri) {
// Client-IP abrufen
$ip = __HaltClick::getClientIp();
// Wenn IP mit bestimmten Werten übereinstimmt
if (in_array($ip, array('11.21.23.24', '22.32.44.55')))
{
return true;
}
// Wenn IP in einem bestimmten Subnetz liegt
if (__HaltClick::ipCheck($ip, '11.22.23.0/24'))
{
return true;
}
// Nicht für bestimmten Referer prüfen
$referer = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
if ($referer === 'https://supersite.com/')
{
return true;
}
},