
Proteja sus anuncios del fraude de clics y su sitio web de los bots
Imagina que tu sitio web es asaltado por miles de bots cada día. Extraen tu contenido, hacen clic en tus anuncios, sobrecargan tu servidor y distorsionan tus análisis. En tus informes, se hacen pasar por visitantes normales.
Las soluciones WAF clásicas o bien molestan a los clientes reales o dejan pasar a emuladores sofisticados. En HaltClick adoptamos un enfoque diferente: hemos creado un anti‑bot del lado del servidor que elimina el tráfico parásito en segundos, manteniéndose 100% seguro para los motores de búsqueda.
Según informes internacionales, los bots maliciosos representan el 37% de todo el tráfico de Internet (Informe Imperva Bad Bot 2025). Para el propietario de un sitio web, esto se traduce en enormes pérdidas ocultas.
Los bots simulan clics en Yandex.Direct y Google Ads, quemando tu presupuesto diario en solo un par de horas, sin generar ni un solo cliente potencial real.
Competidores y agregadores utilizan rastreadores para copiar tus descripciones de productos, artículos y precios. Tu contenido único pierde valor y tu posicionamiento SEO cae.
Docenas de visitas falsas con profundidad de sesión cero crean la ilusión de tráfico. Las decisiones de marketing basadas en estos datos conducen a presupuestos desperdiciados.
Una avalancha de peticiones de rastreadores (programas o bots que recopilan datos automáticamente de sitios web) puede tumbar tu sitio en horas punta. En lugar de vender, te enfrentas a tiempos de inactividad y cargos por exceso.
Registros automatizados de cuentas falsas, envíos de formularios, ataques de fuerza bruta a contraseñas: todo esto erosiona la confianza de la audiencia y crea riesgos de filtración de datos.
Las soluciones tradicionales como CAPTCHA ya no funcionan: molestan a los usuarios reales y la IA las sortea fácilmente. Lo que necesitas es un enfoque fundamentalmente diferente: verificación silenciosa del lado del servidor que no pide nada al usuario, pero que determina por sí misma con quién está tratando.
HaltClick Anti‑Bot es un módulo de software ligero escrito en PHP y JavaScript. Se instala directamente en tu servidor o en tu CMS e intercepta cada petición HTTP entrante antes de que llegue a las páginas de tu sitio web.
La verificación se realiza localmente utilizando métricas cargadas desde nuestra analítica. No dependemos de proxies en la nube ni cambiamos tu DNS: este es tu filtro antifraude personal. El principio es simple: verificar → dejar pasar o bloquear (HTTP 429).
Si el navegador ya ha sido verificado y porta una cookie segura de HaltClick, el acceso se concede instantáneamente.
Recopilamos Canvas, WebGL, fuentes, resolución e idioma. Los dispositivos reales tienen huellas únicas; los emuladores sin interfaz tienen huellas genéricas o ausentes.
Un script da al navegador una tarea invisible: ejecutar código, almacenar una cookie. Los bots que carecen de retardos naturales en el movimiento y de una ejecución correcta de JS son eliminados.
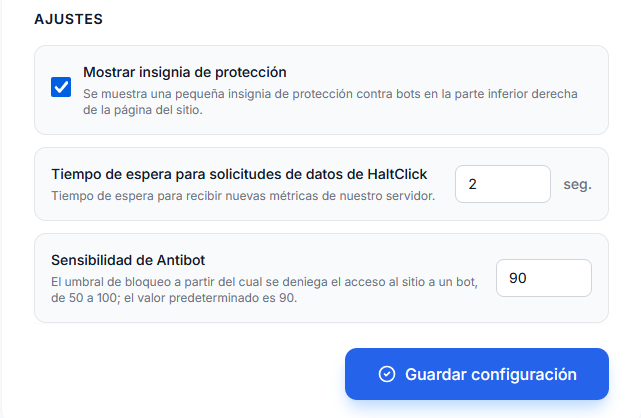
Configuración del Anti‑Bot del servidor en tu panel
No hay «selecciona todos los semáforos» ni «introduce las letras distorsionadas». La verificación dura aproximadamente un segundo y parece un breve pre‑cargador. Eliminar CAPTCHA aumenta la conversión de formularios en un 15‑20%: los visitantes simplemente no tienen tiempo de frustrarse.
El módulo se ejecuta en tu servidor y solo contacta con nuestro backend cada 10 minutos para obtener la última base de datos de huellas. Esto elimina la latencia y la dependencia de servicios externos.
Los servicios modernos de IA leen CAPTCHAs gráficos con más precisión que los humanos, por unos céntimos. La huella digital del lado del servidor y el análisis de comportamiento son órdenes de magnitud más difíciles de engañar: un emulador tendría que replicar huellas de hardware y patrones motores naturales.
Los rastreadores legítimos de Apple, Baidu, Bing, DuckDuckGo, Google, Meta, Yandex y otros se verifican automáticamente de forma predeterminada mediante la comprobación de direcciones IP, mientras que los bots falsos que se hacen pasar por motores de búsqueda se bloquean por completo. La indexación y el posicionamiento en los motores de búsqueda de su sitio web permanecen completamente seguros.
El recorrido de un visitante desde el clic hasta la página de destino.
Un usuario (o un bot) abre la URL de tu sitio web.
El manejador del lado del servidor de HaltClick comprueba si existe una cookie válida.
Se devuelve una página ligera con un script. El navegador recoge la huella y resuelve la tarea.
Analizamos el token, cotejamos la huella con nuestra base de datos y evaluamos los retardos temporales.
Todo correcto: se emite una cookie de 14 días. Anomalía: se devuelve HTTP 429 — los recursos del servidor se ahorran.
Un visitante real solo ve un breve destello de un indicador de carga.
El bot choca con un «muro», y los datos del bloqueo aparecen al instante en tu analítica de HaltClick.
Muchos clientes vienen a nosotros solo para bloquear rastreadores, pero se quedan por el ecosistema de seguridad completo. El Anti‑Bot filtra la basura en la entrada, mientras que nuestra protección contra el fraude de clics crea audiencias de bots para tus cuentas publicitarias.
de todo el tráfico parásito entrante (rastreadores, emuladores).
en tu servidor y base de datos, acelerando los tiempos de respuesta para los usuarios reales.
las visitas de duración cero desaparecen de Google Analytics.
preservado en publicidad contextual incluso antes de activar la protección.

HaltClick Anti‑Bot no es solo protección: es la base para datos limpios y campañas publicitarias eficaces. Deja de preguntarte cuánto dinero se desperdicia en parásitos invisibles. Prueba el plan gratuito con 1.000 visitas al mes.
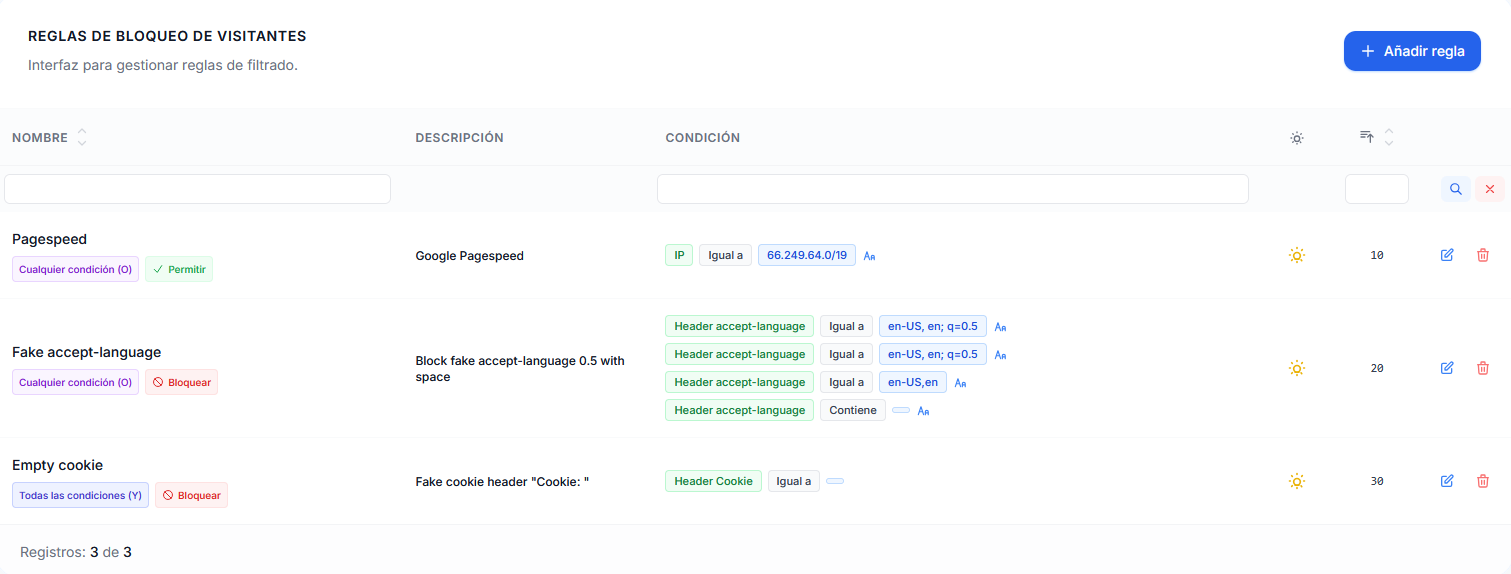
Toma el control de tu tráficoEn la sección «Antibot» dispones de una potente herramienta para crear tus propias reglas de acceso. Puedes añadir un número ilimitado de reglas y activarlas o desactivarlas con un solo clic.
La comprobación se realiza de forma autónoma en el lado de tu sitio, sin generar demoras. La lista se actualiza desde el servidor cada 10 minutos, por lo que cualquier cambio entra en vigor casi de inmediato.
Las reglas incluyen nombre, descripción, orden de clasificación y listas flexibles de condiciones. Configura verificaciones por Referer, User Agent, Host, URI, IP, PTR, parámetros GET, Lang y cabeceras (Header).
Combina condiciones mediante lógica Y/O. Dispones de varios métodos de comparación: igual/no igual, contiene/no contiene, empieza/termina con, así como soporte para expresiones regulares.
Define tú mismo el modo de activación: «Bloquear» forzosamente la actividad sospechosa o «Permitir» el acceso a fuentes de confianza.
La conexión del Antibot solo toma unos minutos y no requiere cambios complejos en el código de tu sitio web.
Nuestro equipo de soporte siempre está listo para ayudarte; deja tu solicitud a través del panel personal.
Antes de usar el Antibot, en el código de Google Tag de tu sitio web, añade gtag('set', 'page_referrer', (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })()); para obtener los referentes reales en tus informes.
Descarga el archivo Zip con el módulo antibot directamente desde tu área personal de HaltClick.
Conéctate a tu sitio por FTP/SFTP y extrae la carpeta con nombre haltclick-xxxxxxxxxxx en el directorio raíz del sitio.
Asegúrate de que para la carpeta subida se establezcan permisos de escritura (755 o 775) para que el plugin antibot pueda actualizar las firmas.
Encuentra tu sistema de gestión de contenidos o utiliza el método de conexión universal a nivel del servidor web.
Método universal mediante .htaccess. La directiva auto_prepend_file carga automáticamente la protección antes de ejecutar cada script PHP.
php_value auto_prepend_file "<ruta_al_directorio>/haltclick-xxxxxxxxxxx/haltclick.php"Al usar PHP-FPM, crea un archivo .user.ini en el directorio raíz del sitio:
; Incluye el script de protección al inicio de la ejecución de PHP
auto_prepend_file = "<ruta_al_directorio>/haltclick-xxxxxxxxxxx/haltclick.php"

; Límite de tiempo de ejecución para el script de verificación
max_execution_time = 5.user.ini. Los cambios surten efecto en un plazo de 5 minutos (300 segundos) o después de reiniciar PHP-FPM.auto_prepend_file en php.ini, utiliza la llamada directa al script dentro del código del CMS (ver opciones abajo).Usa el evento de prólogo estándar OnBeforeProlog en el archivo de inicialización:
<?php
AddEventHandler("main", "OnBeforeProlog", "HaltClickHandler");

function HaltClickHandler() {
    define('__haltclick', TRUE);
    include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');
}La conexión se engancha al hook de sistema de verificación de IP Index.onBeforeCheckIp en el cargador (a partir de la versión 7.1.7, si es necesario, reinstala la actualización 7.1.7):
Core_Event::attach('Index.onBeforeCheckIp', function(){
    define('__haltclick', TRUE);
    include(CMS_FOLDER . 'haltclick-xxxxxxxxxxx/haltclick.php');
});Inserción en el archivo de configuración del núcleo del sistema:
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');La conexión a través del archivo de configuración principal wp-config.php corta a los bots incluso antes de que se inicie el núcleo de WordPress y se realicen consultas a la base de datos.
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Al acceder a tu sitio web, debe mostrarse una página de verificación en el idioma del visitante (soporte para 40 idiomas) y luego cargar tu sitio. En caso de dificultades, contacta con nuestro soporte.
En el directorio haltclick-xxxxxxxxxxx se encuentra el archivo config.php, a través del cual puedes gestionar las opciones del antibot, así como excluir direcciones de las comprobaciones.
<?php

return array(
	'skipUrl' => array('/favicon.ico', '/favicon.gif', '/favicon.png', '/favicon.svg', '/sitemap.xml', '/robots.txt', '/llms.txt', '/llms-full.txt', '/apple-touch-icon', '/.well-known'),
	'skipUrlFunction' => function($uri) { },
	'antibotMinFonts' => 5,
	'fingerprintDelay' => 970,
);Array de prefijos de URL para los cuales no se realizará la comprobación. Amplíalo si es necesario.
Función que te permite configurar una comprobación flexible basada en la ruta u otros parámetros de la solicitud.
Número mínimo de fuentes a partir del cual se bloquea el acceso al sitio. Muchos bots simples no se molestan en cargar ni siquiera las fuentes básicas de la PC desde la que envían las solicitudes.
Tiempo para recopilar las huellas del navegador, en milisegundos; por defecto, 970.
skipUrlFunction puedes realizar diversas comprobaciones, por ejemplo:'skipUrlFunction' => function($uri) {
// Obtener la IP del cliente
$ip = __HaltClick::getClientIp();
// Si la IP coincide con las especificadas
if (in_array($ip, array('11.21.23.24', '22.32.44.55')))
{
return true;
}
// Si la IP pertenece a una subred determinada
if (__HaltClick::ipCheck($ip, '11.22.23.0/24'))
{
return true;
}
// No comprobar para un referer específico
$referer = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
if ($referer === 'https://supersite.com/')
{
return true;
}
},