
Protégez vos annonces contre la fraude au clic et votre site web contre les bots
Imaginez que votre site soit pris d’assaut par des milliers de bots chaque jour. Ils scrapent votre contenu, cliquent sur vos annonces, surchargent votre serveur et faussent vos statistiques. Dans vos rapports, ils se font passer pour des visiteurs ordinaires.
Les solutions WAF classiques soit importunent les vrais clients, soit laissent passer les émulateurs sophistiqués. Chez HaltClick, nous avons adopté une approche différente: nous avons construit un anti‑bot côté serveur qui élimine le trafic parasitaire en quelques secondes, tout en restant 100% compatible avec les moteurs de recherche.
Selon les rapports internationaux, les bots malveillants représentent 37% de tout le trafic Internet (Rapport Imperva Bad Bot 2025). Pour un propriétaire de site, cela se traduit par des pertes cachées considérables.
Les bots simulent des clics sur Yandex.Direct et Google Ads, épuisant votre budget quotidien en quelques heures – sans générer un seul lead réel.
Les concurrents et les agrégateurs utilisent des scrappers pour copier vos descriptions de produits, articles et tarifs. Votre contenu unique perd de sa valeur et votre référencement chute.
Des dizaines de visites factices avec une profondeur de session nulle créent l’illusion d’un trafic. Les décisions marketing basées sur ces données mènent à des budgets gaspillés.
Une avalanche de requêtes de scrappeurs (programmes ou bots qui collectent automatiquement des données sur les sites) peut faire tomber votre site aux heures de pointe. Au lieu de réaliser des ventes, vous subissez des temps d’arrêt et des frais de dépassement.
Les inscriptions de comptes automatisés, les envois de formulaires, les tentatives de force brute de mots de passe – tout cela érode la confiance des utilisateurs et crée des risques de fuite de données.
Les solutions traditionnelles comme le CAPTCHA ne fonctionnent plus – elles agacent les vrais utilisateurs et sont facilement contournées par l’IA. Ce dont vous avez besoin, c’est d’une approche fondamentalement différente: une vérification silencieuse côté serveur qui ne demande rien à l’utilisateur, mais détermine par elle‑même à qui elle a affaire.
HaltClick Anti‑Bot est un module logiciel léger écrit en PHP et JavaScript. Il s’installe directement sur votre serveur ou dans votre CMS et intercepte chaque requête HTTP entrante avant qu’elle n’atteigne vos pages web.
La vérification est effectuée localement à l’aide de métriques chargées depuis notre analyse. Nous ne dépendons pas de proxies cloud et nous ne modifions pas votre DNS – c’est votre filtre anti‑fraude personnel. Le principe est simple: vérifier → soit laisser passer, soit bloquer (HTTP 429).
Si le navigateur a déjà été vérifié et possède un cookie HaltClick sécurisé, l’accès est accordé instantanément.
Nous collectons Canvas, WebGL, les polices, la résolution et la langue. Les vrais appareils ont des empreintes uniques ; les émulateurs sans tête ont des empreintes génériques ou absentes.
Un script donne au navigateur une tâche invisible: exécuter du code, stocker un cookie. Les bots qui manquent de délais naturels et d’exécution JS correcte sont éliminés.
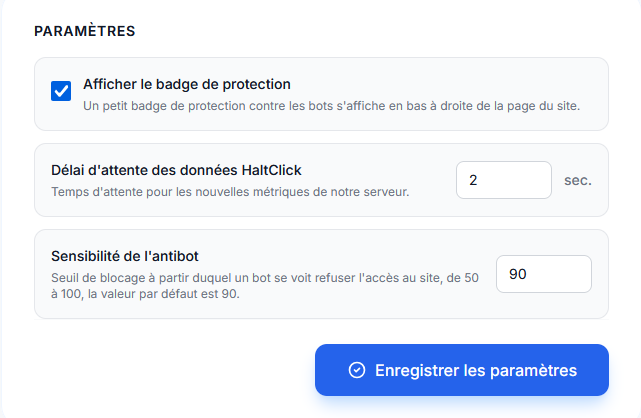
Paramètres de l’Anti‑Bot serveur dans votre tableau de bord
Pas de «sélectionnez tous les feux de signalisation» ni de «saisissez les lettres déformées». La vérification dure environ une seconde et ressemble à un court pré‑chargeur. Supprimer le CAPTCHA augmente le taux de conversion des formulaires de 15 à 20% – les visiteurs n’ont tout simplement pas le temps de s’énerver.
Le module s’exécute sur votre serveur et ne contacte notre backend qu’une fois toutes les 10 minutes pour récupérer la dernière base de données d’empreintes. Cela élimine la latence et la dépendance à des services externes.
Les services d’IA modernes lisent les CAPTCHA graphiques plus précisément que les humains, pour quelques centimes. L’empreinte numérique côté serveur et l’analyse comportementale sont beaucoup plus difficiles à tromper – un émulateur devrait reproduire des empreintes matérielles et des schémas moteurs naturels.
Les robots d'indexation légitimes d'Apple, Baidu, Bing, DuckDuckGo, Google, Meta, Yandex et d'autres sont automatiquement vérifiés par défaut grâce à la vérification des adresses IP, tandis que les faux bots usurpant l'identité des moteurs de recherche sont totalement bloqués. L'indexation et le référencement de votre site restent entièrement sécurisés.
Le parcours d’un visiteur, du clic à la page d’arrivée.
Un utilisateur (ou un bot) ouvre l’URL de votre site.
Le gestionnaire côté serveur de HaltClick vérifie la présence d’un cookie valide.
Une page légère avec un script est renvoyée. Le navigateur collecte une empreinte et résout la tâche.
Nous analysons le jeton, recoupons l’empreinte avec notre base de données et évaluons les délais.
Tout est clair: délivrer un cookie de 14 jours. Anomalie: renvoyer HTTP 429 – les ressources du serveur sont préservées.
Un vrai visiteur ne voit qu’un bref flash d’indicateur de chargement.
Le bot heurte un «mur», et les données de blocage apparaissent instantanément dans vos analyses HaltClick.
De nombreux clients viennent chez nous uniquement pour bloquer les scrappeurs, mais ils restent pour l’écosystème de sécurité complet. L’Anti‑Bot filtre les déchets à l’entrée, tandis que notre protection contre la fraude au clic construit des audiences de bots pour vos comptes publicitaires.
de tout le trafic entrant parasite (scrappeurs, émulateurs).
sur votre serveur et votre base de données, accélérant les temps de réponse pour les vrais utilisateurs.
les visites de durée zéro disparaissent de Google Analytics.
préservées dans la publicité contextuelle avant même d’activer la protection.

HaltClick Anti‑Bot n’est pas qu’une protection – c’est le fondement de données propres et de campagnes publicitaires efficaces. Cessez de deviner combien d’argent est gaspillé en parasites invisibles. Essayez le plan gratuit avec 1 000 visites par mois.
Prenez le contrôle de votre traficDans la section «Antibot» , vous disposez d'un outil puissant pour créer vos propres règles d'accès. Vous pouvez ajouter un nombre illimité de règles et les activer ou désactiver en un seul clic.
La vérification est effectuée de manière autonome côté serveur de votre site, sans créer de latence. La liste est mise à jour depuis le serveur toutes les 10 minutes, ce qui rend toute modification effective presque instantanément.
Les règles incluent un nom, une description, un ordre de tri et des listes de conditions flexibles. Configurez les vérifications par Referer, User Agent, Host, URI, IP, PTR, paramètres GET, Lang et en‑têtes (Header).
Combinez les conditions avec la logique ET/OU. Différentes méthodes de comparaison sont disponibles: égal/différent, contient/ne contient pas, commence/se termine par, ainsi que la prise en charge des expressions régulières.
Définissez vous‑même le mode de déclenchement: «Bloquer» forcément les activités suspectes ou «Autoriser» l'accès aux sources de confiance.
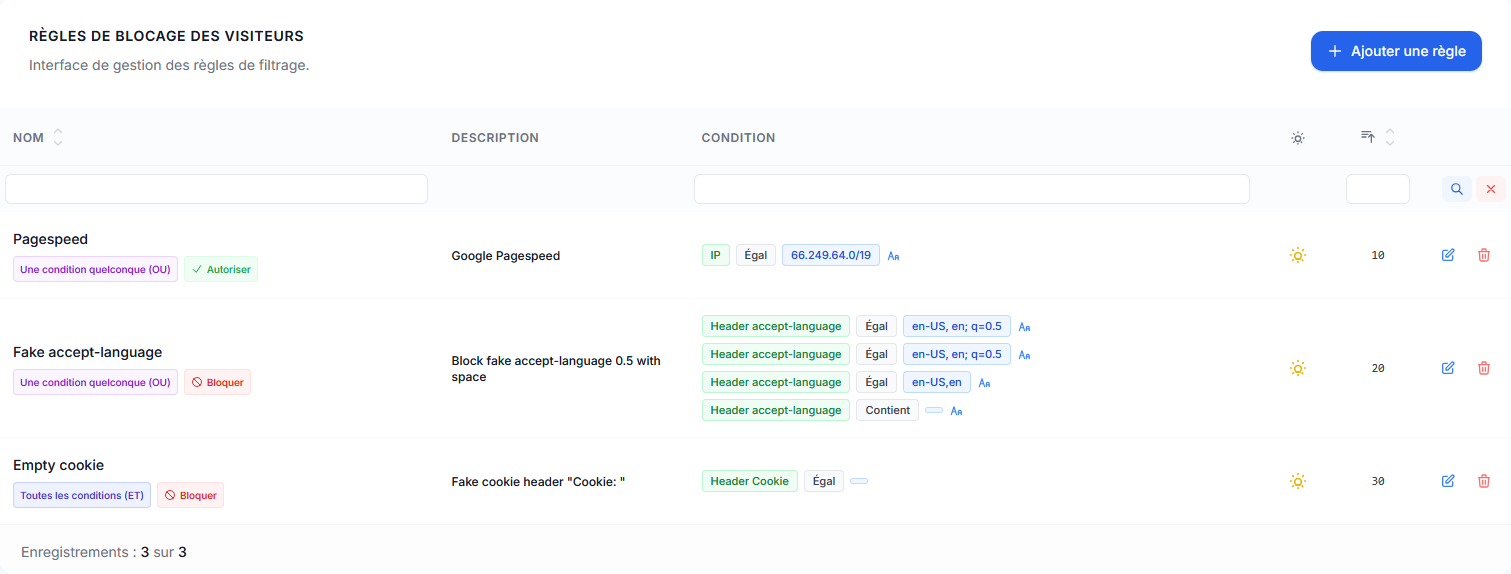
La connexion de l'Antibot ne prend que quelques minutes et ne nécessite pas de modifications complexes dans le code de votre site.
Notre équipe de support est toujours prête à vous aider, déposez une demande via votre espace personnel.
Avant d'utiliser l'Antibot, dans le code Google Tag de votre site, ajoutez gtag('set', 'page_referrer', (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })()); pour obtenir les vrais référents dans vos rapports.
Téléchargez l'archive Zip contenant le module antibot directement depuis votre espace personnel HaltClick.
Connectez‑vous à votre site via FTP/SFTP et extrayez le dossier haltclick-xxxxxxxxxxx dans le répertoire racine de votre site.
Assurez‑vous que les droits en écriture sont définis pour le dossier téléchargé (755 ou 775), afin que le plugin antibot puisse mettre à jour les signatures.
Trouvez votre système de gestion de contenu ou utilisez la méthode de connexion universelle au niveau du serveur web.
Méthode universelle via .htaccess. La directive auto_prepend_file charge automatiquement la protection avant l'exécution de chaque script PHP.
php_value auto_prepend_file "<chemin_vers_le_dossier>/haltclick-xxxxxxxxxxx/haltclick.php"Avec PHP-FPM, créez un fichier .user.ini dans le répertoire racine du site:
; Inclure le script de protection au tout début de l'exécution PHP
auto_prepend_file = "<chemin_vers_le_dossier>/haltclick-xxxxxxxxxxx/haltclick.php"

; Limite de temps d'exécution pour le script de vérification
max_execution_time = 5.user.ini. Les modifications prennent effet dans les 5 minutes (300 secondes) ou après un redémarrage de PHP-FPM.auto_prepend_file est bloquée par l'administrateur du serveur dans php.ini, utilisez un appel direct du script dans le code du CMS (voir les options ci‑dessous).Utilisez l'événement prologue standard OnBeforeProlog dans le fichier d'initialisation:
<?php
AddEventHandler("main", "OnBeforeProlog", "HaltClickHandler");

function HaltClickHandler() {
    define('__haltclick', TRUE);
    include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');
}La connexion est rattachée au crochet système de vérification d'adresse IP Index.onBeforeCheckIp dans le chargeur (à partir de la version 7.1.7, réinstallez la mise à jour 7.1.7 si nécessaire):
Core_Event::attach('Index.onBeforeCheckIp', function(){
    define('__haltclick', TRUE);
    include(CMS_FOLDER . 'haltclick-xxxxxxxxxxx/haltclick.php');
});Insertion dans le fichier de configuration du noyau système:
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');La connexion via le fichier de configuration principal wp-config.php coupe les bots avant même le démarrage du noyau WordPress et les requêtes à la base de données.
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Lors de l'accès à votre site, une page de vérification dans la langue du visiteur doit s'afficher (prise en charge de 40 langues), suivie du chargement de votre site. En cas de difficulté, contactez‑nous via le support.
Dans le dossier haltclick-xxxxxxxxxxx se trouve le fichier config.php, qui vous permet de gérer les options de l'antibot et d'exclure des adresses des vérifications.
<?php

return array(
	'skipUrl' => array('/favicon.ico', '/favicon.gif', '/favicon.png', '/favicon.svg', '/sitemap.xml', '/robots.txt', '/llms.txt', '/llms-full.txt', '/apple-touch-icon', '/.well-known'),
	'skipUrlFunction' => function($uri) { },
	'antibotMinFonts' => 5,
	'fingerprintDelay' => 970,
);Tableau des préfixes d'URL pour lesquels la vérification ne sera pas effectuée. Complétez celui existant si nécessaire.
Fonction qui vous permet de configurer une vérification flexible basée sur le chemin ou d'autres paramètres de requête.
Nombre minimal de polices au‑dessous duquel l'accès au site est bloqué. De nombreux bots simples ne prennent pas la peine de charger les polices de base sur le PC depuis lequel ils envoient leurs requêtes.
Temps de collecte des empreintes du navigateur, en millisecondes, par défaut 970.
skipUrlFunction, vous pouvez effectuer diverses vérifications, par exemple:'skipUrlFunction' => function($uri) {
// Obtenir l'IP client
$ip = __HaltClick::getClientIp();
// Si l'IP correspond à celles définies
if (in_array($ip, array('11.21.23.24', '22.32.44.55')))
{
return true;
}
// Si l'IP appartient à un sous-réseau donné
if (__HaltClick::ipCheck($ip, '11.22.23.0/24'))
{
return true;
}
// Ne pas vérifier pour un referer spécifique
$referer = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
if ($referer === 'https://supersite.com/')
{
return true;
}
},