विज्ञापनों को क्लिक धोखाधड़ी से और अपनी वेबसाइट को बॉट्स से बचाएँ
कल्पना करें कि आपकी वेबसाइट पर हर दिन हज़ारों बॉट्स हमला कर रहे हैं। वे आपकी सामग्री स्क्रैप करते हैं, आपके विज्ञापनों पर क्लिक करते हैं, आपके सर्वर पर अतिरिक्त भार डालते हैं और आपके एनालिटिक्स को विकृत करते हैं। आपकी रिपोर्टों में वे सामान्य विज़िटरों के रूप में छिपे रहते हैं।
पारंपरिक WAF समाधान या तो वास्तविक ग्राहकों को परेशान करते हैं या परिष्कृत एमुलेटरों को पार होने देते हैं। HaltClick में, हमने एक अलग दृष्टिकोण अपनाया: हमने एक सर्वर-साइड एंटी-बॉट बनाया जो सेकंडों में परजीवी ट्रैफ़िक को काट देता है, जबकि सर्च इंजनों के लिए 100% सुरक्षित रहता है।
अंतरराष्ट्रीय रिपोर्टों के अनुसार, दुर्भावनापूर्ण बॉट्स सभी इंटरनेट ट्रैफ़िक का 37% हिस्सा हैं (2025 Imperva Bad Bot Report)। एक वेबसाइट मालिक के लिए, यह भारी छिपे हुए नुकसान में बदल जाता है।
बॉट्स Yandex.Direct और Google Ads पर क्लिक का अनुकरण करते हैं, आपके दैनिक बजट को कुछ ही घंटों में जला देते हैं—बिना एक भी वास्तविक लीड उत्पन्न किए।
प्रतिस्पर्धी और एग्रीगेटर आपके उत्पाद विवरण, लेख और कीमतों को कॉपी करने के लिए स्क्रैपर का उपयोग करते हैं। आपकी अनूठी सामग्री मूल्य खो देती है, और आपकी SEO रैंकिंग गिर जाती है।
शून्य सत्र गहराई वाली दर्जनों नकली विज़िट ट्रैफ़िक का भ्रम पैदा करती हैं। ऐसे डेटा पर आधारित मार्केटिंग निर्णय बर्बाद बजट की ओर ले जाते हैं।
स्क्रैपर अनुरोधों की बाढ़ (प्रोग्राम या बॉट जो वेबसाइटों से स्वचालित रूप से डेटा एकत्र करते हैं) चरम समय पर आपकी साइट को डाउन कर सकती है। बिक्री करने के बजाय, आप डाउनटाइम और अतिरिक्त शुल्क का सामना करते हैं।
स्वचालित नकली खाता पंजीकरण, फ़ॉर्म सबमिशन, पासवर्ड ब्रूट-फ़ोर्स प्रयास—ये सब दर्शकों का विश्वास कमजोर करते हैं और डेटा-उल्लंघन जोखिम पैदा करते हैं।
CAPTCHA जैसे पारंपरिक समाधान अब काम नहीं करते—वे वास्तविक उपयोगकर्ताओं को परेशान करते हैं और AI द्वारा आसानी से बायपास किए जाते हैं। आपको एक मौलिक रूप से अलग दृष्टिकोण की आवश्यकता है: मौन सर्वर-साइड सत्यापन जो उपयोगकर्ता से कुछ नहीं पूछता, बल्कि स्वयं निर्धारित करता है कि वह किससे व्यवहार कर रहा है।
HaltClick Anti-Bot एक हल्का सॉफ़्टवेयर मॉड्यूल है जो PHP और JavaScript में लिखा गया है। यह सीधे आपके सर्वर या आपके CMS में इंस्टॉल होता है और हर आने वाले HTTP अनुरोध को रोकता है इससे पहले कि वह कभी आपकी वेबसाइट के पेजों तक पहुँचे।
सत्यापन हमारे एनालिटिक्स से लोड किए गए मेट्रिक्स का उपयोग करके स्थानीय रूप से किया जाता है। हम क्लाउड प्रॉक्सी पर निर्भर नहीं हैं और हम आपका DNS नहीं बदलते—यह आपका व्यक्तिगत एंटी-फ़्रॉड फ़िल्टर है। सिद्धांत सरल है: जाँचें → या तो पास होने दें या ब्लॉक करें (HTTP 429)।
यदि ब्राउज़र पहले ही सत्यापित हो चुका है और एक सुरक्षित HaltClick कुकी रखता है, तो पहुँच तुरंत प्रदान की जाती है।
हम Canvas, WebGL, फ़ॉन्ट, रिज़ॉल्यूशन और भाषा एकत्र करते हैं। वास्तविक उपकरणों के अद्वितीय फिंगरप्रिंट होते हैं; हेडलेस एमुलेटरों के सामान्य या अनुपस्थित फिंगरप्रिंट होते हैं।
एक स्क्रिप्ट ब्राउज़र को एक अदृश्य कार्य देती है: कोड निष्पादित करें, कुकी संग्रहीत करें। जिन बॉट्स में प्राकृतिक गति विलंब और उचित JS निष्पादन का अभाव होता है, उन्हें बाहर निकाल दिया जाता है।
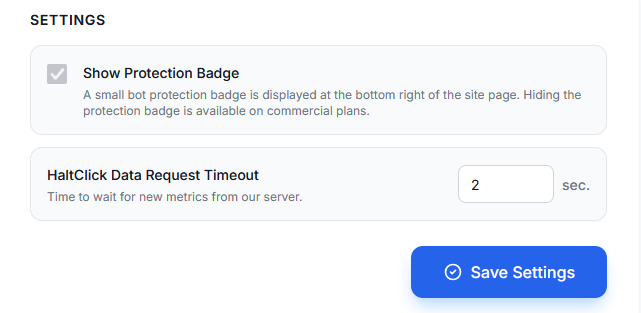
आपके डैशबोर्ड में सर्वर एंटी-बॉट सेटिंग्स
कोई »सभी ट्रैफ़िक लाइट्स चुनें» या »विकृत अक्षर दर्ज करें» नहीं। सत्यापन में लगभग एक सेकंड लगता है और यह एक छोटे प्री-लोडर जैसा दिखता है। CAPTCHA को हटाने से फ़ॉर्म रूपांतरण 15–20% तक बढ़ जाता है—विज़िटरों के पास निराश होने का समय ही नहीं होता।
मॉड्यूल आपके सर्वर पर चलता है और नवीनतम फिंगरप्रिंट डेटाबेस प्राप्त करने के लिए हर 10 मिनट में केवल एक बार हमारे बैकएंड से संपर्क करता है। यह विलंबता और बाहरी सेवा निर्भरता को समाप्त करता है।
आधुनिक AI सेवाएँ ग्राफ़िकल CAPTCHA को मनुष्यों की तुलना में अधिक सटीकता से पढ़ सकती हैं, पैसों में। सर्वर-साइड फिंगरप्रिंटिंग और व्यवहार विश्लेषण को धोखा देना कई गुना कठिन है—एक एमुलेटर को हार्डवेयर फिंगरप्रिंट और प्राकृतिक मोटर पैटर्न को दोहराना होगा।
Apple, Baidu, Bing, DuckDuckGo, Google, Meta, Yandex और अन्य से वैध क्रॉलर IP पता जाँच के माध्यम से स्वचालित रूप से सत्यापित होते हैं, जबकि सर्च इंजन का रूप धारण करने वाले नकली बॉट्स पूरी तरह से ब्लॉक कर दिए जाते हैं। आपकी इंडेक्सिंग और सर्च रैंकिंग पूरी तरह सुरक्षित रहती है।
एक विज़िटर की क्लिक से लैंडिंग पेज तक की यात्रा।
एक उपयोगकर्ता (या बॉट) आपकी वेबसाइट का URL खोलता है।
HaltClick सर्वर-साइड हैंडलर वैध कुकी की जाँच करता है।
स्क्रिप्ट के साथ एक हल्का पेज लौटाया जाता है। ब्राउज़र एक फिंगरप्रिंट एकत्र करता है और कार्य को हल करता है।
हम टोकन का विश्लेषण करते हैं, हमारे डेटाबेस के विरुद्ध फिंगरप्रिंट को क्रॉस-चेक करते हैं, और समय विलंब का मूल्यांकन करते हैं।
सभी स्पष्ट: 14-दिन की कुकी जारी करें। विसंगति: HTTP 429 लौटाएँ—सर्वर संसाधन बचाए जाते हैं।
एक वास्तविक विज़िटर केवल लोडिंग संकेतक की एक संक्षिप्त झलक देखता है।
बॉट एक »दीवार» से टकराता है, और ब्लॉक डेटा तुरंत आपके HaltClick एनालिटिक्स में दिखाई देता है।
कई ग्राहक हमारे पास केवल स्क्रैपर को ब्लॉक करने के लिए आते हैं, लेकिन वे पूर्ण सुरक्षा पारिस्थितिकी तंत्र के लिए रुकते हैं। एंटी-बॉट प्रवेश द्वार पर कचरा फ़िल्टर करता है, जबकि हमारी क्लिक-फ़्रॉड सुरक्षा आपके विज्ञापन खातों के लिए बॉट दर्शक बनाती है।
सभी आने वाले परजीवी ट्रैफ़िक (स्क्रैपर, एमुलेटर) का।
आपके सर्वर और डेटाबेस पर, वास्तविक उपयोगकर्ताओं के लिए प्रतिक्रिया समय में तेजी।
शून्य-सेकंड विज़िट Google Analytics से गायब हो जाती हैं।
संदर्भित विज्ञापन में संरक्षित, सुरक्षा चालू करने से पहले ही।
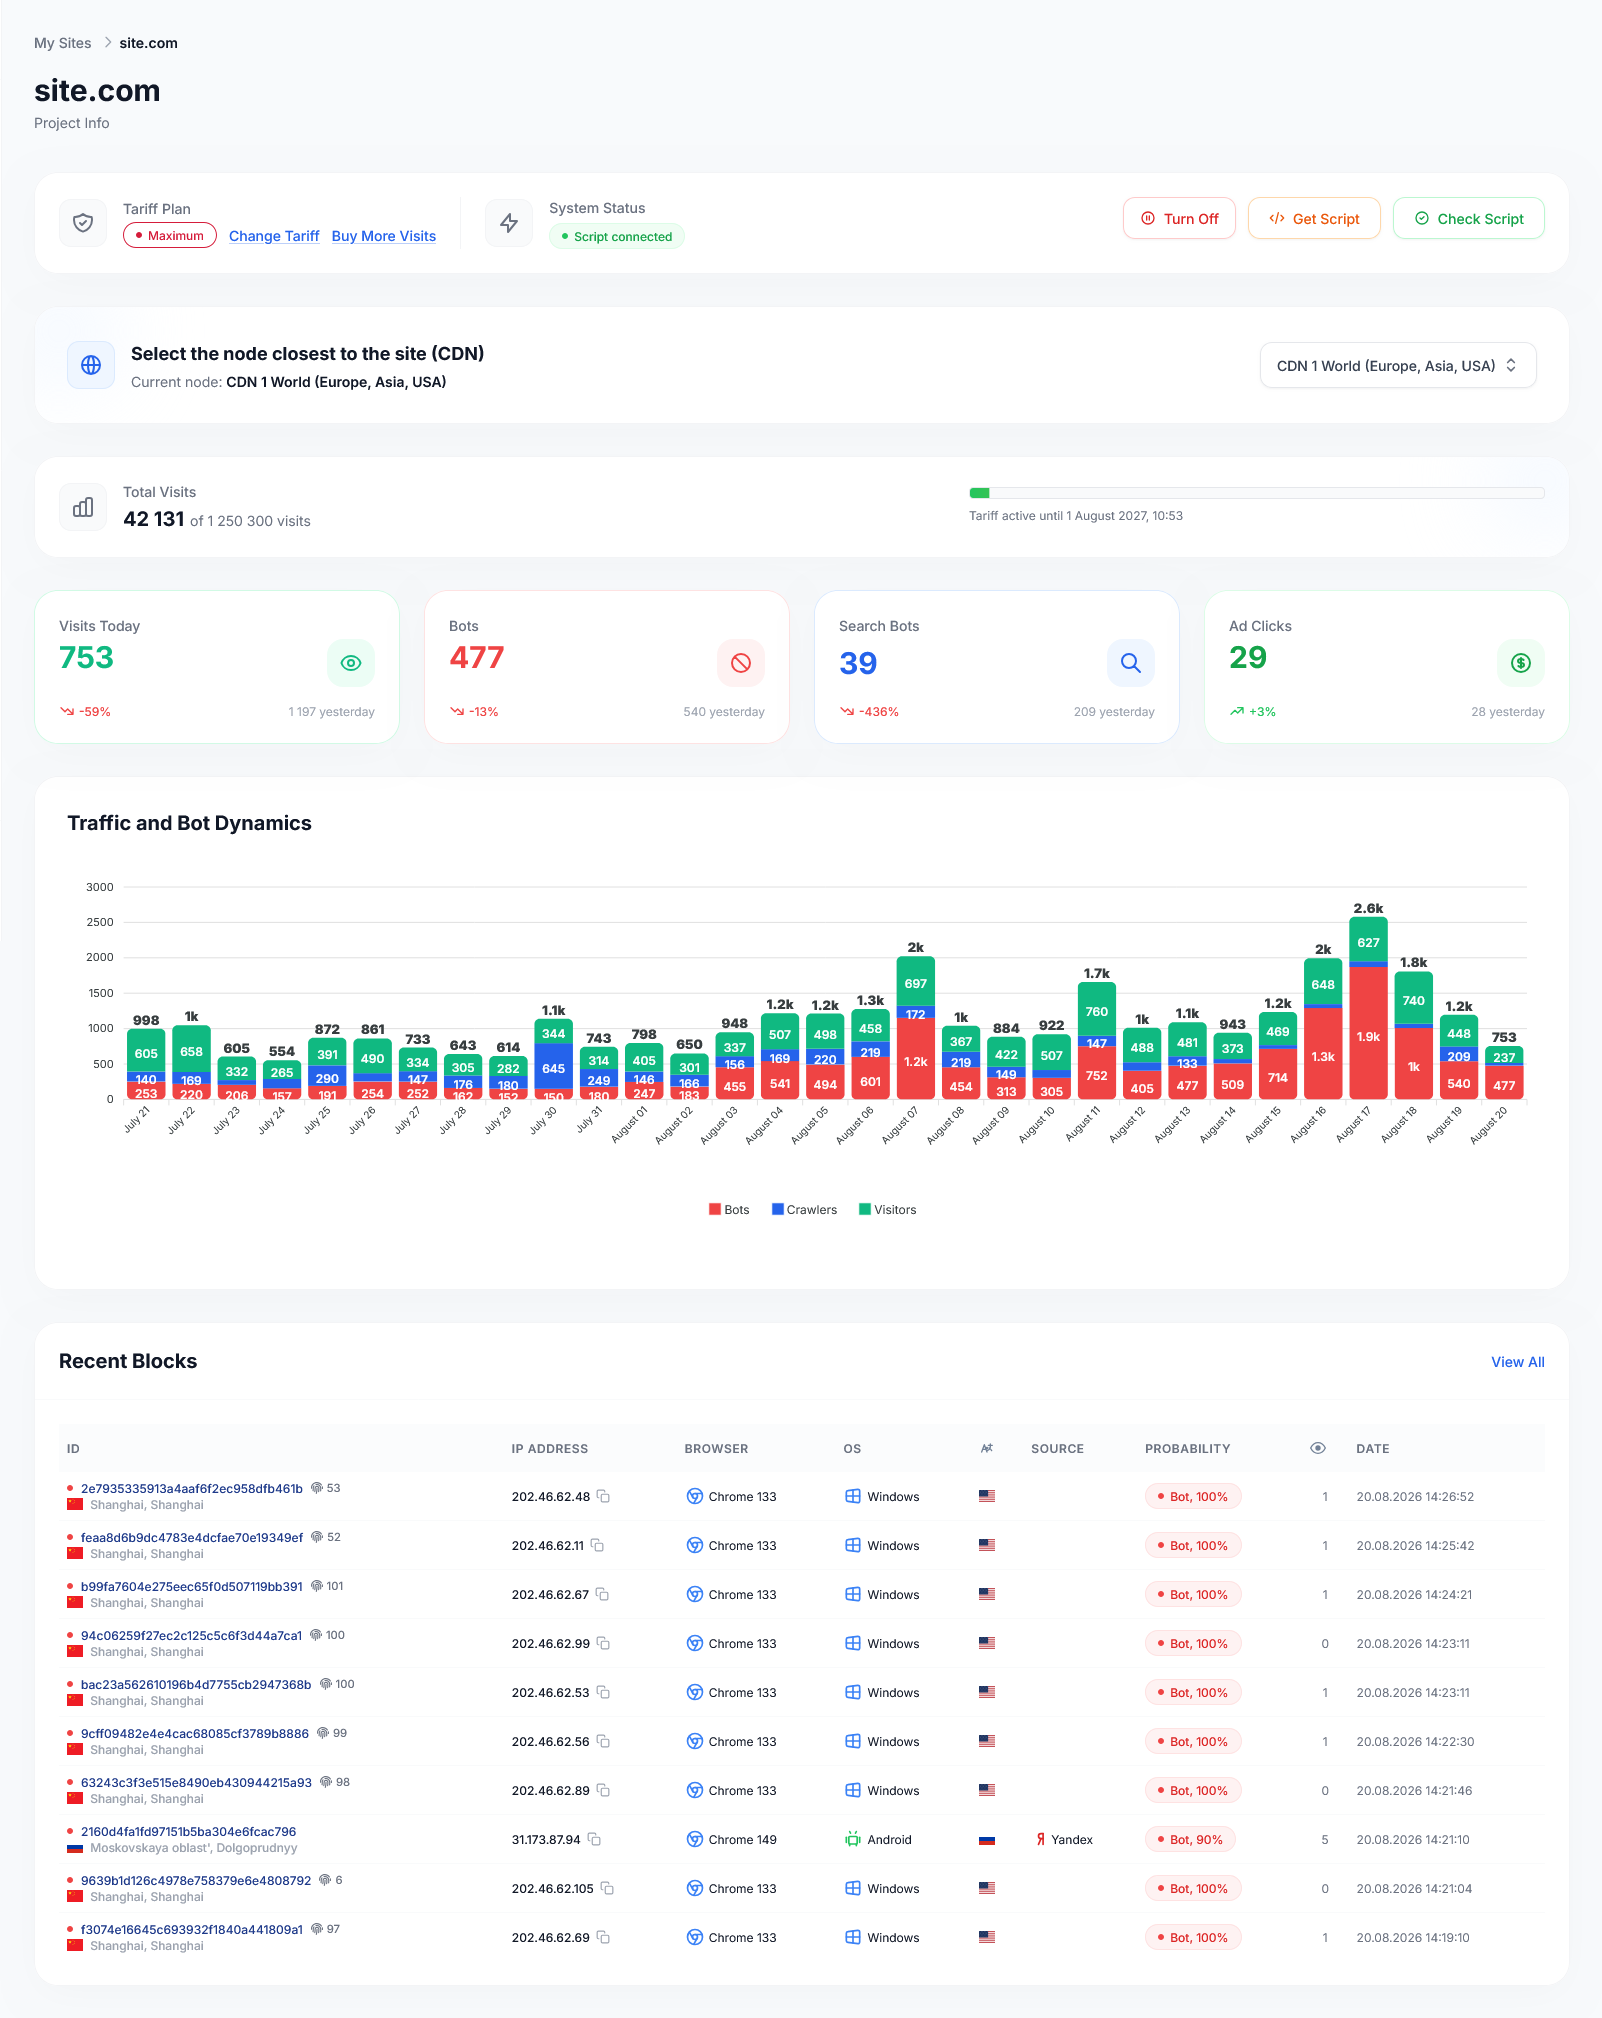
HaltClick Anti-Bot केवल सुरक्षा नहीं है—यह स्वच्छ डेटा और प्रभावी विज्ञापन अभियानों की नींव है। अनुमान लगाना बंद करें कि अदृश्य परजीवियों पर कितना पैसा बर्बाद हो रहा है। प्रति माह 1,000 विज़िट वाला मुफ़्त प्लान आज़माएँ।
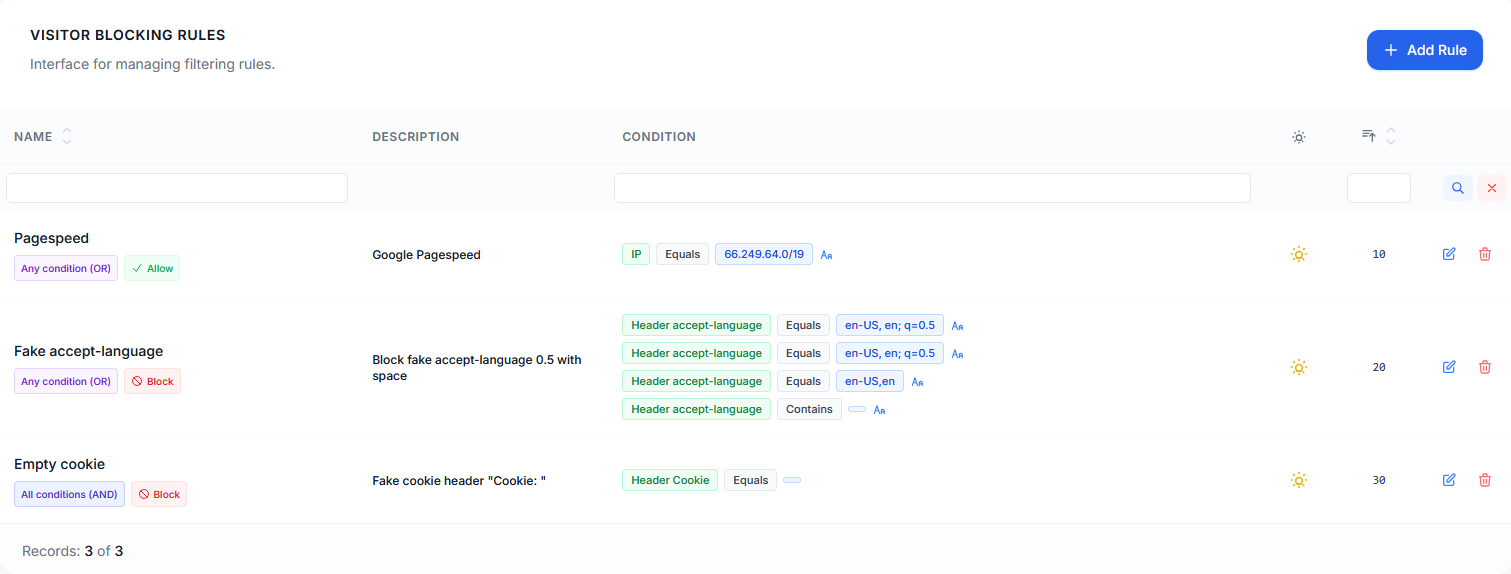
अपने ट्रैफ़िक पर नियंत्रण लें«Antibot» अनुभाग में, आपके पास अपने स्वयं के एक्सेस नियम बनाने के लिए एक शक्तिशाली उपकरण है। आप असीमित संख्या में नियम जोड़ सकते हैं और उन्हें एक क्लिक से सक्षम या अक्षम कर सकते हैं।
जाँच आपकी साइट पर स्वायत्त रूप से की जाती है, जिससे कोई देरी नहीं होती। सूची हर 10 मिनट में सर्वर से अपडेट होती है, इसलिए कोई भी परिवर्तन लगभग तुरंत प्रभावी हो जाता है।
नियमों में नाम, विवरण, सॉर्ट क्रम और लचीली शर्त सूचियाँ होती हैं। Referer, User Agent, Host, URI, IP, PTR, GET पैरामीटर, Lang और हेडर द्वारा जाँच सेट करें।
AND/OR लॉजिक का उपयोग करके शर्तों को संयोजित करें। विभिन्न तुलना विधियाँ उपलब्ध हैं: बराबर/बराबर नहीं, शामिल है/शामिल नहीं है, से शुरू होता है/समाप्त होता है, साथ ही रेगुलर एक्सप्रेशन के लिए समर्थन।
ट्रिगर मोड स्वतंत्र रूप से निर्धारित करें: संदिग्ध गतिविधि को ज़बरदस्ती »ब्लॉक» करें या विश्वसनीय स्रोतों तक »पहुँच की अनुमति» दें।
Antibot को कनेक्ट करने में केवल कुछ मिनट लगते हैं और आपकी साइट के कोड में जटिल बदलाव की आवश्यकता नहीं होती।
हमारी सहायता टीम हमेशा मदद के लिए तैयार है; डैशबोर्ड के माध्यम से अनुरोध छोड़ें।
Antibot का उपयोग करने से पहले, साइट पर अपने Google Tag कोड में, gtag('set', 'page_referrer', (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })()); जोड़ें ताकि रिपोर्टों में वास्तविक रेफ़रर प्राप्त हों।
सीधे अपने HaltClick डैशबोर्ड से antibot मॉड्यूल वाला Zip संग्रह डाउनलोड करें।
FTP/SFTP के माध्यम से साइट से कनेक्ट करें और haltclick-xxxxxxxxxxx जैसे फ़ोल्डर को साइट की रूट डायरेक्टरी में निकालें।
सुनिश्चित करें कि अपलोड किए गए फ़ोल्डर में लिखने की अनुमतियाँ हैं (755 या 775) ताकि antibot प्लगइन अपने हस्ताक्षर अपडेट कर सके।
अपना कंटेंट मैनेजमेंट सिस्टम खोजें या सार्वभौमिक सर्वर-स्तरीय कनेक्शन विधि का उपयोग करें।
.htaccess के माध्यम से सार्वभौमिक विधि। auto_prepend_file निर्देश प्रत्येक PHP स्क्रिप्ट निष्पादन से पहले स्वचालित रूप से सुरक्षा लोड करता है।
php_value auto_prepend_file "<path_to_directory>/haltclick-xxxxxxxxxxx/haltclick.php"PHP-FPM का उपयोग करते समय, साइट की रूट डायरेक्टरी में .user.ini फ़ाइल बनाएँ:
; PHP निष्पादन की शुरुआत में सुरक्षा स्क्रिप्ट कनेक्ट करें
auto_prepend_file = "<path_to_directory>/haltclick-xxxxxxxxxxx/haltclick.php"

; सत्यापन स्क्रिप्ट के लिए समय सीमा
max_execution_time = 5.user.ini फ़ाइल को कैश करता है। परिवर्तन 5 मिनट (300 सेकंड) के भीतर या PHP-FPM को पुनरारंभ करने के बाद प्रभावी होते हैं।auto_prepend_file निर्देश सर्वर प्रशासक द्वारा php.ini में अवरुद्ध है, तो CMS कोड के अंदर सीधे स्क्रिप्ट कॉल का उपयोग करें (नीचे विकल्प देखें)।इनिशियलाइज़ेशन फ़ाइल में मानक प्रोलॉग इवेंट OnBeforeProlog का उपयोग करें:
<?php
AddEventHandler("main", "OnBeforeProlog", "HaltClickHandler");

function HaltClickHandler() {
    define('__haltclick', TRUE);
    include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');
}कनेक्शन लोडर में सिस्टम IP पता जाँच हुक Index.onBeforeCheckIp से जुड़ा है (संस्करण 7.1.7 से, यदि आवश्यक हो तो अपडेट 7.1.7 पुनः इंस्टॉल करें):
Core_Event::attach('Index.onBeforeCheckIp', function(){
    define('__haltclick', TRUE);
    include(CMS_FOLDER . 'haltclick-xxxxxxxxxxx/haltclick.php');
});कोर सिस्टम कॉन्फ़िगरेशन फ़ाइल में डालें:
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');मुख्य कॉन्फ़िगरेशन फ़ाइल wp-config.php के माध्यम से कनेक्शन WordPress कोर और डेटाबेस क्वेरीज़ शुरू होने से पहले ही बॉट्स को ब्लॉक कर देता है।
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');आपकी साइट तक पहुँचने पर, विज़िटर की भाषा में एक सत्यापन पृष्ठ प्रदर्शित होना चाहिए (40 भाषाएँ समर्थित) और फिर आपकी साइट लोड होनी चाहिए। यदि आपको कठिनाइयाँ आती हैं, तो हमारी सहायता से संपर्क करें।
haltclick-xxxxxxxxxxx डायरेक्टरी में एक config.php फ़ाइल है जिसके माध्यम से आप antibot विकल्पों को प्रबंधित कर सकते हैं और URL को जाँच से बाहर कर सकते हैं।
<?php

return array(
	'skipUrl' => array('/favicon.ico', '/favicon.gif', '/favicon.png', '/favicon.svg', '/sitemap.xml', '/robots.txt', '/llms.txt', '/llms-full.txt', '/apple-touch-icon', '/.well-known'),
	'skipUrlFunction' => function($uri) { },
	'antibotMinFonts' => 5,
	'fingerprintDelay' => 970,
);URL उपसर्गों की सरणी जिनके लिए जाँच नहीं की जाएगी। आवश्यकतानुसार इसे बढ़ाएँ।
एक फ़ंक्शन जो आपको पथ या अन्य अनुरोध पैरामीटर के आधार पर लचीली जाँच सेट करने की अनुमति देता है।
पहुँच की अनुमति देने के लिए आवश्यक फ़ॉन्ट की न्यूनतम संख्या। कई सरल बॉट्स उस PC पर बुनियादी फ़ॉन्ट लोड करने की भी परेशानी नहीं करते जिससे वे अनुरोध भेजते हैं।
ब्राउज़र फिंगरप्रिंट एकत्र करने का समय, मिलीसेकंड में, डिफ़ॉल्ट 970।
skipUrlFunction फ़ंक्शन में आप विभिन्न जाँच कर सकते हैं, उदाहरण के लिए:'skipUrlFunction' => function($uri) {
// क्लाइंट IP प्राप्त करें
$ip = __HaltClick::getClientIp();
// यदि IP निर्दिष्ट पतों के बराबर है
if (in_array($ip, array('11.21.23.24', '22.32.44.55')))
{
return true;
}
// यदि IP निर्दिष्ट सबनेट में है
if (__HaltClick::ipCheck($ip, '11.22.23.0/24'))
{
return true;
}
// किसी विशिष्ट रेफ़रर के लिए जाँच न करें
$referer = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
if ($referer === 'https://supersite.com/')
{
return true;
}
},