Lindungi iklan dari penipuan klik dan situs web Anda dari bot
Bayangkan situs web Anda diserbu ribuan bot setiap hari. Mereka mencuri konten Anda, mengklik iklan Anda, membebani server Anda, dan mendistorsi analitik Anda. Dalam laporan Anda, mereka menyamar sebagai pengunjung biasa.
Solusi WAF klasik要么 mengganggu pelanggan nyata要么 membiarkan emulator canggih lolos. Di HaltClick, kami mengambil pendekatan berbeda: kami membangun anti-bot sisi server yang memotong lalu lintas parasit dalam hitungan detik, sekaligus tetap 100% aman untuk mesin pencari.
Menurut laporan internasional, bot berbahaya menyumbang 37% dari seluruh lalu lintas internet (Laporan Bad Bot Imperva 2025). Bagi pemilik situs web, ini berarti kerugian tersembunyi yang besar.
Bot mensimulasikan klik pada Yandex.Direct dan Google Ads, menghabiskan anggaran harian Anda hanya dalam beberapa jam—tanpa menghasilkan satu pun prospek nyata.
Pesaing dan agregator menggunakan scraper untuk menyalin deskripsi produk, artikel, dan harga Anda. Konten unik Anda kehilangan nilai, dan peringkat SEO Anda turun.
Puluhan kunjungan palsu dengan kedalaman sesi nol menciptakan ilusi lalu lintas. Keputusan pemasaran berdasarkan data semacam itu menyebabkan pemborosan anggaran.
Gelombang permintaan scraper (program atau bot yang secara otomatis mengumpulkan data dari situs web) dapat membuat situs Anda down pada jam sibuk. Alih-alih menghasilkan penjualan, Anda menghadapi downtime dan biaya kelebihan penggunaan.
Pendaftaran akun palsu otomatis, pengiriman formulir, upaya brute-force kata sandi—semua ini mengikis kepercayaan audiens dan menciptakan risiko kebocoran data.
Solusi tradisional seperti CAPTCHA tidak lagi berfungsi—mereka mengganggu pengguna nyata dan mudah dilewati oleh AI. Yang Anda butuhkan adalah pendekatan yang fundamental berbeda: verifikasi sisi server yang senyap yang tidak menanyakan apa pun kepada pengguna, tetapi menentukan sendiri dengan siapa ia berhadapan.
HaltClick Anti-Bot adalah modul perangkat lunak ringan yang ditulis dalam PHP dan JavaScript. Modul ini dipasang langsung di server Anda atau di CMS Anda dan mencegat setiap permintaan HTTP yang masuk sebelum mencapai halaman situs web Anda.
Verifikasi dilakukan secara lokal menggunakan metrik yang dimuat dari analitik kami. Kami tidak bergantung pada proxy cloud dan kami tidak mengubah DNS Anda—ini adalah filter anti-fraud pribadi Anda. Prinsipnya sederhana: periksa → loloskan atau blokir (HTTP 429).
Jika browser telah diverifikasi dan membawa cookie HaltClick yang aman, akses diberikan seketika.
Kami mengumpulkan Canvas, WebGL, font, resolusi, dan bahasa. Perangkat nyata memiliki fingerprint unik; emulator headless memiliki fingerprint generik atau tidak ada.
Skrip memberi browser tugas tak terlihat: jalankan kode, simpan cookie. Bot yang tidak memiliki penundaan gerakan alami dan eksekusi JS yang tepat akan disaring.
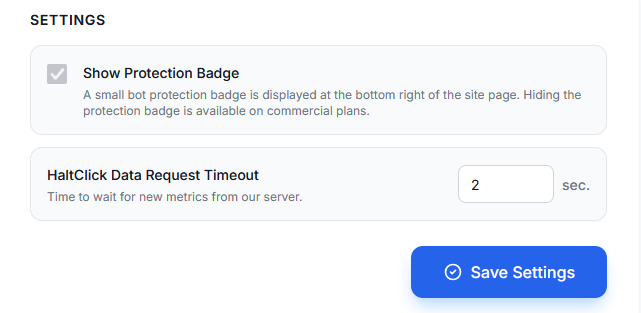
Pengaturan Anti-Bot server di dasbor Anda
Tidak ada «pilih semua lampu lalu lintas» atau «masukkan huruf yang terdistorsi.» Verifikasi memakan waktu sekitar satu detik dan terlihat seperti pre-loader singkat. Menghilangkan CAPTCHA meningkatkan konversi formulir sebesar 15–20%—pengunjung tidak perlu waktu untuk merasa frustrasi.
Modul berjalan di server Anda dan hanya menghubungi backend kami setiap 10 menit untuk mengambil basis data fingerprint terbaru. Ini menghilangkan latensi dan ketergantungan pada layanan eksternal.
Layanan AI modern dapat membaca CAPTCHA grafis lebih akurat daripada manusia, dengan biaya sangat murah. Fingerprinting sisi server dan analisis perilaku jauh lebih sulit untuk ditipu—emulator harus mereplikasi fingerprint perangkat keras dan pola motorik alami.
Crawler sah dari Apple, Baidu, Bing, DuckDuckGo, Google, Meta, Yandex, dan lainnya secara otomatis diverifikasi melalui pemeriksaan alamat IP, sementara bot palsu yang menyamar sebagai mesin pencari sepenuhnya diblokir. Pengindeksan dan peringkat pencarian Anda tetap sepenuhnya aman.
Perjalanan satu pengunjung dari klik hingga halaman landing.
Seorang pengguna (atau bot) membuka URL situs web Anda.
Handler sisi server HaltClick memeriksa cookie yang valid.
Halaman ringan dengan skrip dikembalikan. Browser mengumpulkan fingerprint dan menyelesaikan tugas.
Kami menganalisis token, mencocokkan fingerprint dengan basis data kami, dan mengevaluasi penundaan waktu.
Semua jelas: terbitkan cookie 14 hari. Anomali: kembalikan HTTP 429—sumber daya server dihemat.
Pengunjung nyata hanya melihat kilatan singkat indikator pemuatan.
Bot menabrak «dinding», dan data pemblokiran langsung muncul di analitik HaltClick Anda.
Banyak klien datang kepada kami hanya untuk memblokir scraper, tetapi mereka bertahan karena ekosistem keamanan yang lengkap. Anti-Bot menyaring sampah di pintu masuk, sementara perlindungan penipuan klik kami membangun audiens bot untuk akun iklan Anda.
dari seluruh lalu lintas parasit yang masuk (scraper, emulator).
pada server dan basis data Anda, mempercepat waktu respons bagi pengguna nyata.
kunjungan nol detik menghilang dari Google Analytics.
yang dihemat dalam iklan kontekstual bahkan sebelum mengaktifkan perlindungan.
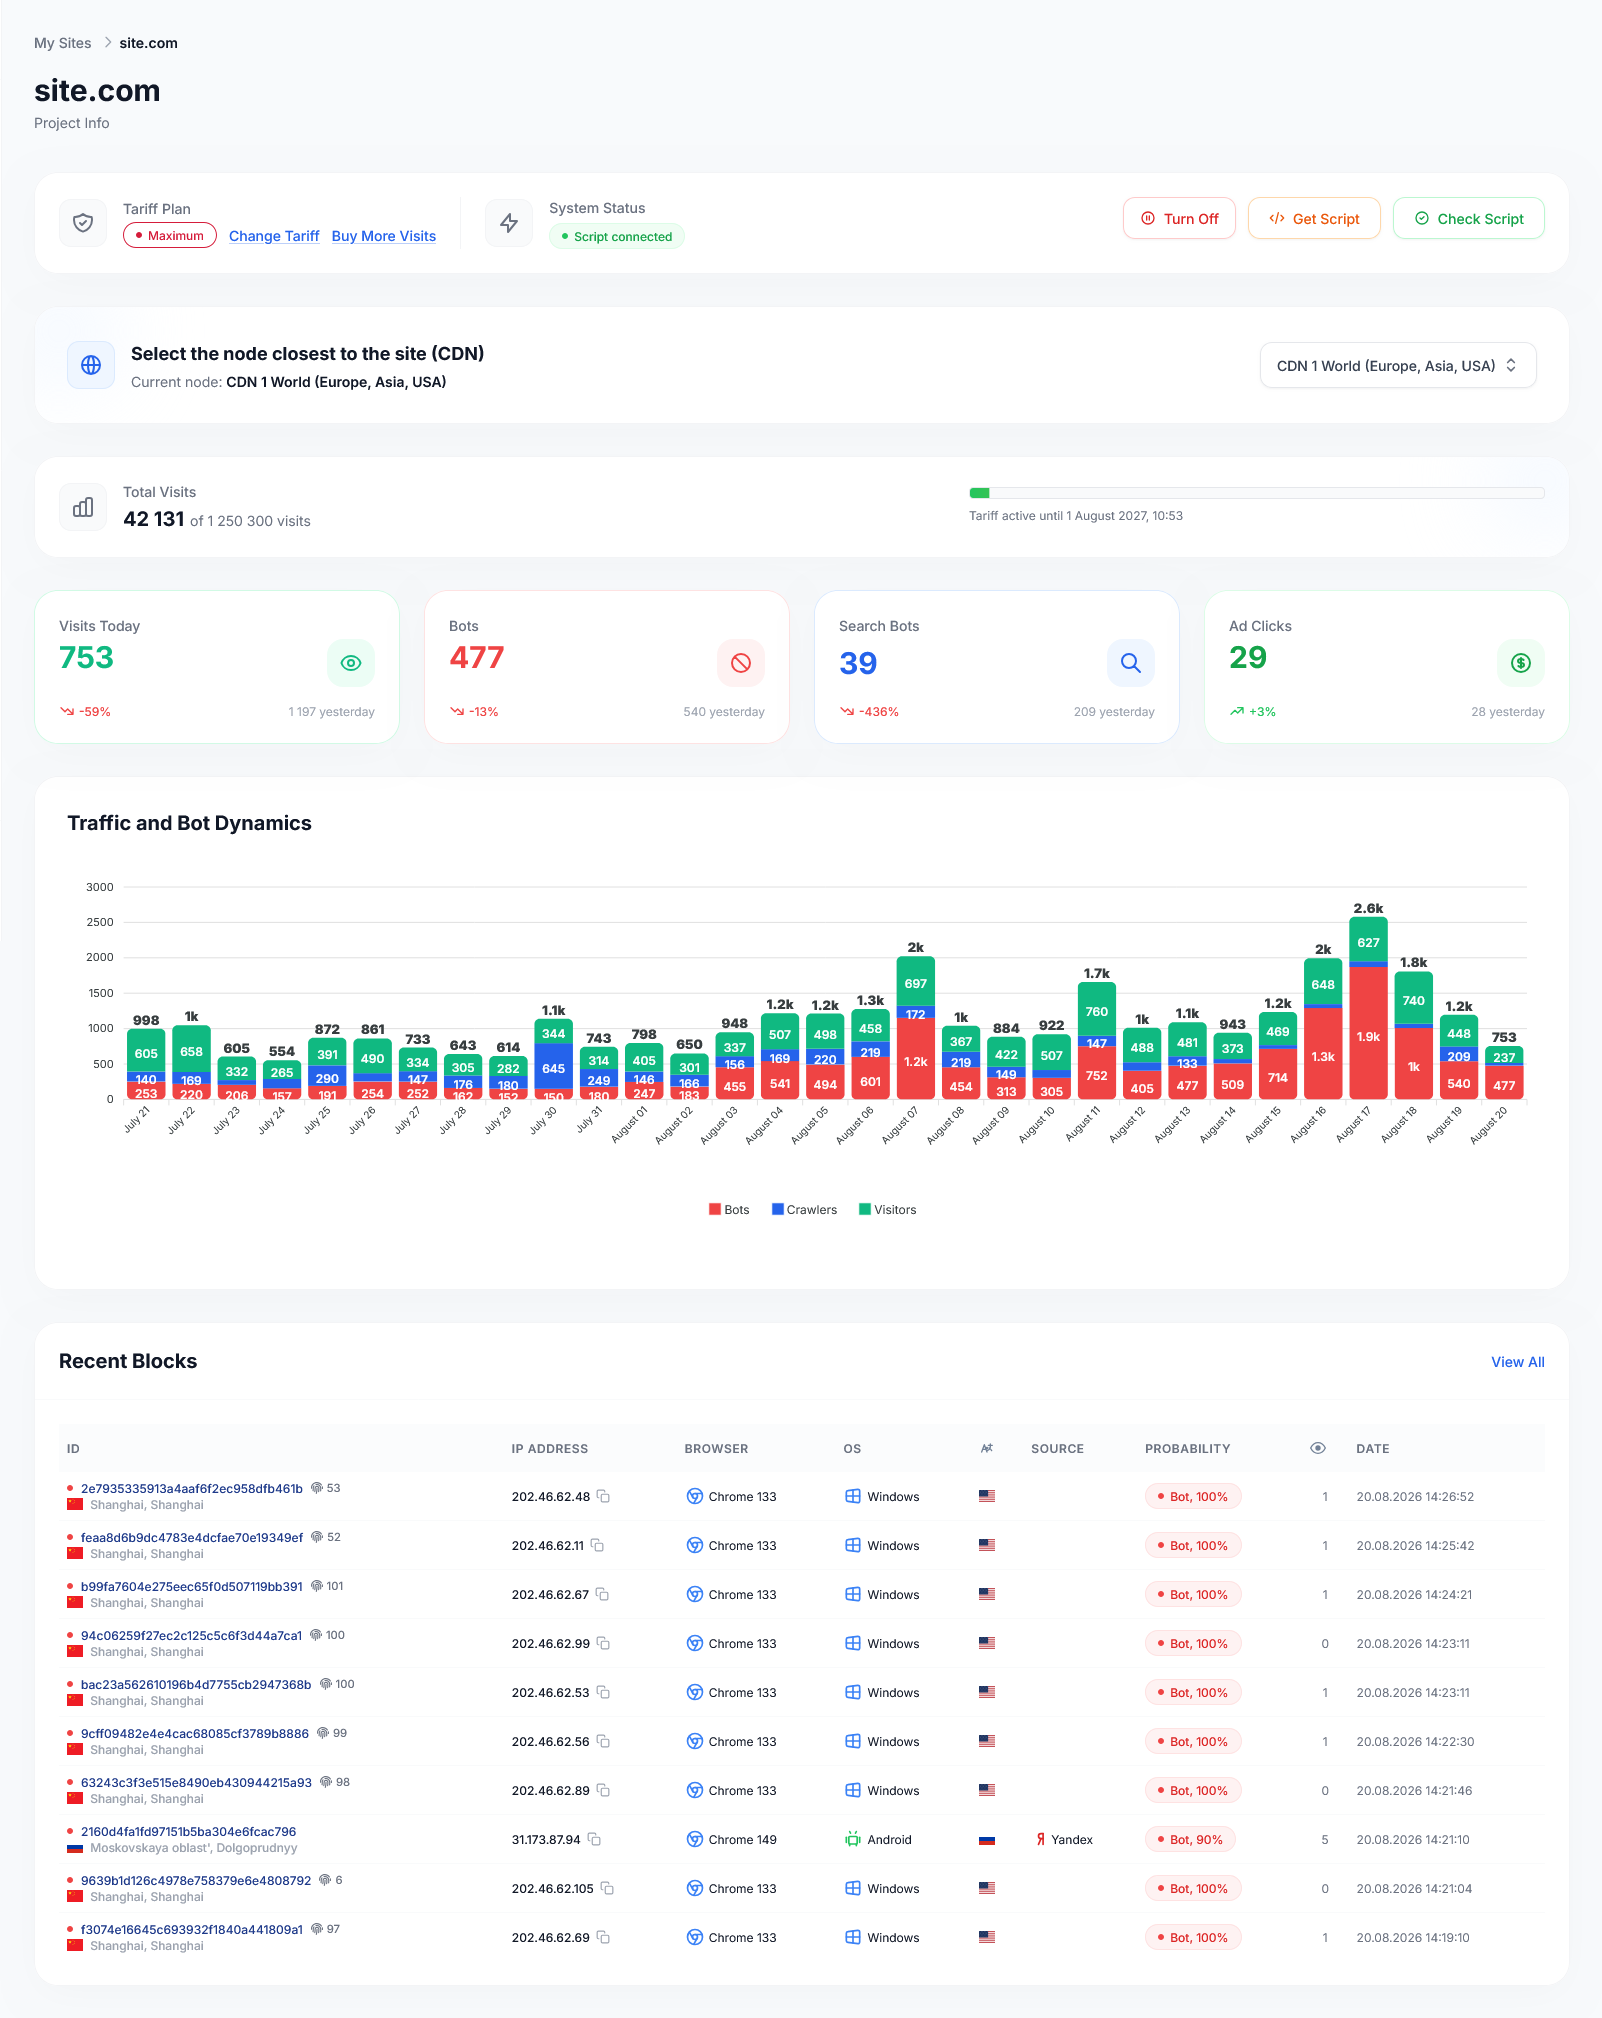
HaltClick Anti-Bot bukan sekadar perlindungan—ini adalah fondasi untuk data yang bersih dan kampanye iklan yang efektif. Berhenti menebak-nebak berapa banyak uang yang terbuang untuk parasit tak terlihat. Coba paket gratis dengan 1.000 kunjungan per bulan.
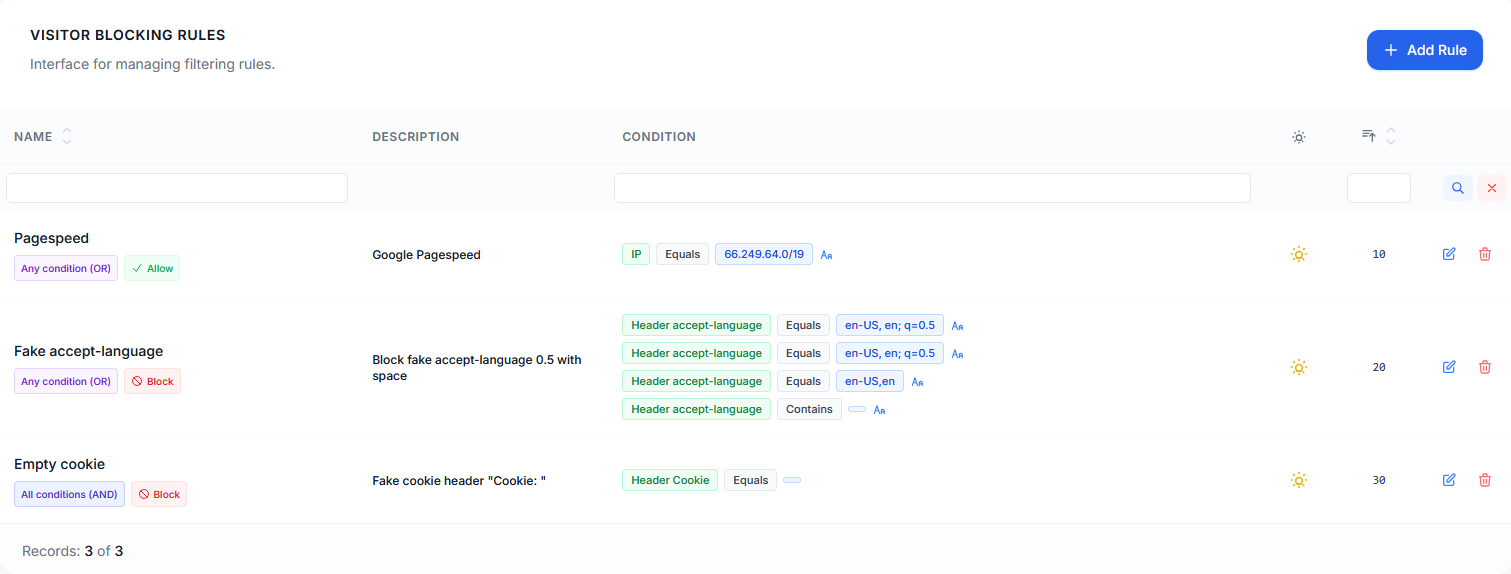
Kendalikan Lalu Lintas AndaDi bagian «Antibot», Anda memiliki alat yang ampuh untuk membuat aturan akses Anda sendiri. Anda dapat menambahkan aturan dalam jumlah tak terbatas dan mengaktifkan atau menonaktifkannya dengan satu klik.
Pemeriksaan dilakukan secara otonom di situs Anda, tanpa menyebabkan penundaan. Daftar diperbarui dari server setiap 10 menit, sehingga setiap perubahan berlaku hampir seketika.
Aturan berisi nama, deskripsi, urutan sortir, dan daftar kondisi yang fleksibel. Siapkan pemeriksaan berdasarkan Referer, User Agent, Host, URI, IP, PTR, parameter GET, Lang, dan header.
Gabungkan kondisi menggunakan logika AND/OR. Berbagai metode perbandingan tersedia: sama dengan/tidak sama dengan, mengandung/tidak mengandung, dimulai/diakhiri dengan, serta dukungan untuk ekspresi reguler.
Tentukan sendiri mode pemicu: secara paksa «Blokir» aktivitas mencurigakan atau «Izinkan» akses ke sumber tepercaya.
Menghubungkan Antibot hanya memerlukan beberapa menit dan tidak memerlukan perubahan rumit pada kode situs Anda.
Tim dukungan kami selalu siap membantu; ajukan permintaan melalui dasbor.
Sebelum menggunakan Antibot, pada kode Google Tag di situs, tambahkan gtag('set', 'page_referrer', (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })()); untuk mendapatkan referer asli dalam laporan.
Unduh arsip Zip dengan modul antibot langsung dari dasbor HaltClick Anda.
Hubungkan ke situs melalui FTP/SFTP dan ekstrak folder seperti haltclick-xxxxxxxxxxx ke direktori root situs.
Pastikan folder yang diunggah memiliki izin tulis (755 atau 775) agar plugin antibot dapat memperbarui tanda tangannya.
Temukan sistem manajemen konten Anda atau gunakan metode koneksi universal tingkat server.
Metode universal melalui .htaccess. Direktif auto_prepend_file secara otomatis memuat perlindungan sebelum setiap eksekusi skrip PHP.
php_value auto_prepend_file "<path_to_directory>/haltclick-xxxxxxxxxxx/haltclick.php"Saat menggunakan PHP-FPM, buat file .user.ini di direktori root situs:
; Hubungkan skrip perlindungan di awal eksekusi PHP
auto_prepend_file = "<path_to_directory>/haltclick-xxxxxxxxxxx/haltclick.php"

; Batas waktu untuk skrip verifikasi
max_execution_time = 5.user.ini. Perubahan berlaku dalam 5 menit (300 detik) atau setelah memulai ulang PHP-FPM.auto_prepend_file diblokir oleh administrator server di php.ini, gunakan pemanggilan skrip langsung di dalam kode CMS (lihat opsi di bawah).Gunakan event prolog standar OnBeforeProlog dalam file inisialisasi:
<?php
AddEventHandler("main", "OnBeforeProlog", "HaltClickHandler");

function HaltClickHandler() {
    define('__haltclick', TRUE);
    include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');
}Koneksi dilampirkan ke hook pemeriksaan alamat IP sistem Index.onBeforeCheckIp di loader (sejak versi 7.1.7, pasang ulang pembaruan 7.1.7 jika perlu):
Core_Event::attach('Index.onBeforeCheckIp', function(){
    define('__haltclick', TRUE);
    include(CMS_FOLDER . 'haltclick-xxxxxxxxxxx/haltclick.php');
});Sisipkan ke dalam file konfigurasi inti sistem:
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Koneksi melalui file konfigurasi utama wp-config.php memblokir bot bahkan sebelum inti WordPress dan kueri basis data dimulai.
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Saat mengakses situs Anda, halaman verifikasi akan ditampilkan dalam bahasa pengunjung (40 bahasa didukung) dan kemudian situs Anda akan dimuat. Jika Anda mengalami kesulitan, hubungi dukungan kami.
Di direktori haltclick-xxxxxxxxxxx terdapat file config.php yang melaluinya Anda dapat mengelola opsi antibot dan mengecualikan URL dari pemeriksaan.
<?php

return array(
	'skipUrl' => array('/favicon.ico', '/favicon.gif', '/favicon.png', '/favicon.svg', '/sitemap.xml', '/robots.txt', '/llms.txt', '/llms-full.txt', '/apple-touch-icon', '/.well-known'),
	'skipUrlFunction' => function($uri) { },
	'antibotMinFonts' => 5,
	'fingerprintDelay' => 970,
);Array prefiks URL yang pemeriksaannya tidak akan dilakukan. Perluas sesuai kebutuhan.
Fungsi yang memungkinkan Anda menyiapkan pemeriksaan fleksibel berdasarkan path atau parameter permintaan lainnya.
Jumlah minimum font yang diperlukan untuk mengizinkan akses. Banyak bot sederhana bahkan tidak repot memuat font dasar di PC tempat mereka mengirim permintaan.
Waktu untuk mengumpulkan fingerprint browser, dalam milidetik, default 970.
skipUrlFunction Anda dapat melakukan berbagai pemeriksaan, misalnya:'skipUrlFunction' => function($uri) {
// Dapatkan IP klien
$ip = __HaltClick::getClientIp();
// Jika IP sama dengan alamat yang ditentukan
if (in_array($ip, array('11.21.23.24', '22.32.44.55')))
{
return true;
}
// Jika IP berada di subnet yang ditentukan
if (__HaltClick::ipCheck($ip, '11.22.23.0/24'))
{
return true;
}
// Jangan periksa referer tertentu
$referer = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
if ($referer === 'https://supersite.com/')
{
return true;
}
},