
Proteggi gli annunci dal click fraud e il tuo sito dai bot
Immagina che il tuo sito venga preso d'assalto da migliaia di bot ogni giorno. Rubano i tuoi contenuti, cliccano sui tuoi annunci, sovraccaricano il server e falsificano le tue statistiche. Nei report, si spacciano per visitatori normali.
Le soluzioni WAF classiche o infastidiscono i clienti reali o lasciano passare emulatori sofisticati. HaltClick ha adottato un approccio diverso: abbiamo costruito un anti‑bot lato server che elimina il traffico parassitario in pochi secondi, rimanendo al 100% sicuro per i motori di ricerca.
Secondo i rapporti internazionali, i bot malevoli rappresentano il 37% di tutto il traffico Internet (Rapporto Imperva Bad Bot 2025). Per un proprietario di sito web, ciò si traduce in enormi perdite nascoste.
I bot simulano clic su Yandex.Direct e Google Ads, bruciando il tuo budget giornaliero in poche ore, senza generare un singolo lead reale.
Concorrenti e aggregatori usano scraper per copiare le tue descrizioni di prodotti, articoli e prezzi. I tuoi contenuti unici perdono valore e il tuo posizionamento SEO cala.
Decine di visite fasulle con profondità di sessione zero creano l'illusione del traffico. Le decisioni di marketing basate su questi dati portano a budget sprecati.
Un'ondata di richieste da scraper (programmi o bot che raccolgono automaticamente dati dai siti) può mandare in crash il tuo sito nelle ore di punta. Invece di fare vendite, subisci tempi di inattività e costi aggiuntivi.
Registrazioni automatiche di account fasulli, invio di moduli, tentativi di forza bruta delle password: tutto ciò mina la fiducia del pubblico e crea rischi di violazione dei dati.
Le soluzioni tradizionali come CAPTCHA non funzionano più: infastidiscono gli utenti reali e vengono facilmente aggirate dall'IA. Ciò che serve è un approccio radicalmente diverso: una verifica silenziosa lato server che non chiede nulla all'utente, ma decide da sola con chi ha a che fare.
HaltClick Anti‑Bot è un modulo software leggero scritto in PHP e JavaScript. Si installa direttamente sul tuo server o nel tuo CMS e intercetta ogni richiesta HTTP in arrivo prima che raggiunga le pagine del tuo sito.
La verifica viene eseguita localmente utilizzando metriche caricate dalla nostra piattaforma di analisi. Non dipendiamo da proxy cloud né modifichiamo il tuo DNS: questo è il tuo filtro antifrode personale. Il principio è semplice: controlla → o lascia passare o blocca (HTTP 429).
Se il browser è già stato verificato e possiede un cookie HaltClick sicuro, l'accesso viene concesso immediatamente.
Raccogliamo Canvas, WebGL, font, risoluzione e lingua. I dispositivi reali hanno impronte uniche; gli emulatori headless hanno impronte generiche o mancanti.
Uno script assegna al browser un compito invisibile: eseguire del codice e memorizzare un cookie. I bot che non hanno ritardi naturali nei movimenti e una corretta esecuzione JS vengono eliminati.
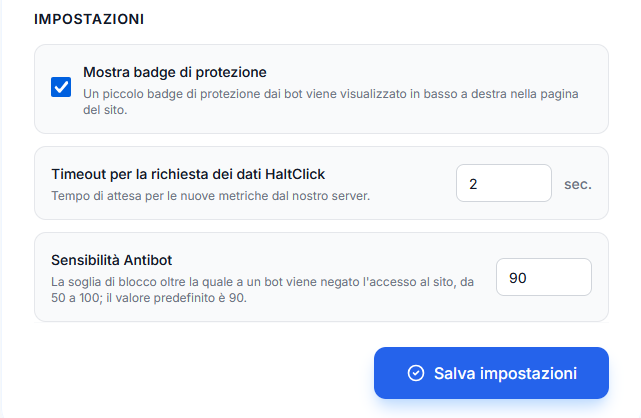
Impostazioni dell'Anti‑Bot server nel tuo pannello di controllo
Niente «seleziona tutti i semafori» o «inserisci le lettere distorte». La verifica richiede circa un secondo e sembra un breve pre‑loader. Eliminare CAPTCHA aumenta la conversione dei moduli del 15–20%: i visitatori non hanno il tempo di frustrarsi.
Il modulo gira sul tuo server e contatta il nostro backend solo ogni 10 minuti per scaricare l'ultimo database di impronte. Questo elimina latenza e dipendenza da servizi esterni.
I moderni servizi AI leggono i CAPTCHA grafici con maggiore precisione degli umani, a costi irrisori. L'impronta digitale lato server e l'analisi comportamentale sono molto più difficili da ingannare: un emulatore dovrebbe replicare le impronte hardware e i pattern motori naturali.
I crawler legittimi di Apple, Baidu, Bing, DuckDuckGo, Google, Meta, Yandex e altri vengono verificati tramite il controllo degli indirizzi IP, mentre i bot falsi che si spacciano per motori di ricerca vengono completamente bloccati. L'indicizzazione e il posizionamento del vostro sito sui motori di ricerca rimangono completamente sicuri.
Il percorso di un visitatore dal clic alla pagina di destinazione.
Un utente (o un bot) apre l'URL del tuo sito.
L'handler lato server di HaltClick verifica la presenza di un cookie valido.
Viene restituita una pagina leggera con uno script. Il browser raccoglie l'impronta e risolve il compito.
Analizziamo il token, confrontiamo l'impronta con il nostro database e valutiamo i ritardi temporali.
Tutto ok: viene rilasciato un cookie di 14 giorni. Anomalia: viene restituito HTTP 429 — le risorse del server vengono risparmiate.
Un visitatore reale vede solo un breve lampeggio di un indicatore di caricamento.
Il bot si scontra con un «muro» e i dati del blocco compaiono immediatamente nelle tue analisi HaltClick.
Molti clienti arrivano da noi solo per bloccare gli scraper, ma restano per l'ecosistema di sicurezza completo. L'Anti‑Bot filtra i rifiuti all'ingresso, mentre la nostra protezione dal click fraud crea pubblici di bot per i tuoi account pubblicitari.
di tutto il traffico parassitario in entrata (scraper, emulatori).
sul tuo server e database, accelerando i tempi di risposta per gli utenti reali.
le visite di durata zero secondi scompaiono da Google Analytics.
preservato nella pubblicità contestuale ancor prima di attivare la protezione.

HaltClick Anti‑Bot non è solo protezione: è la base per dati puliti e campagne pubblicitarie efficaci. Smetti di chiederti quanti soldi vengono sprecati per parassiti invisibili. Prova il piano gratuito con 1.000 visite al mese.
Prendi il controllo del tuo trafficoNella sezione «Antibot» è disponibile un potente strumento per creare regole di accesso personalizzate. Puoi aggiungere un numero illimitato di regole e attivarle o disattivarle con un solo clic.
La verifica viene eseguita in modalità autonoma sul lato del tuo sito, senza creare ritardi. L'elenco viene aggiornato dal server ogni 10 minuti, quindi qualsiasi modifica entra in vigore quasi istantaneamente.
Le regole includono nome, descrizione, ordinamento e liste di condizioni flessibili. Configura controlli su Referer, User Agent, Host, URI, IP, PTR, parametri GET, Lang e intestazioni (Header).
Combina le condizioni con la logica E/O. Sono disponibili diversi metodi di confronto: uguale/diverso, contiene/non contiene, inizia/termina con, oltre al supporto per le espressioni regolari.
Determina autonomamente la modalità di attivazione: «Blocca» forzatamente l'attività sospetta o «Consenti» l'accesso a fonti fidate.
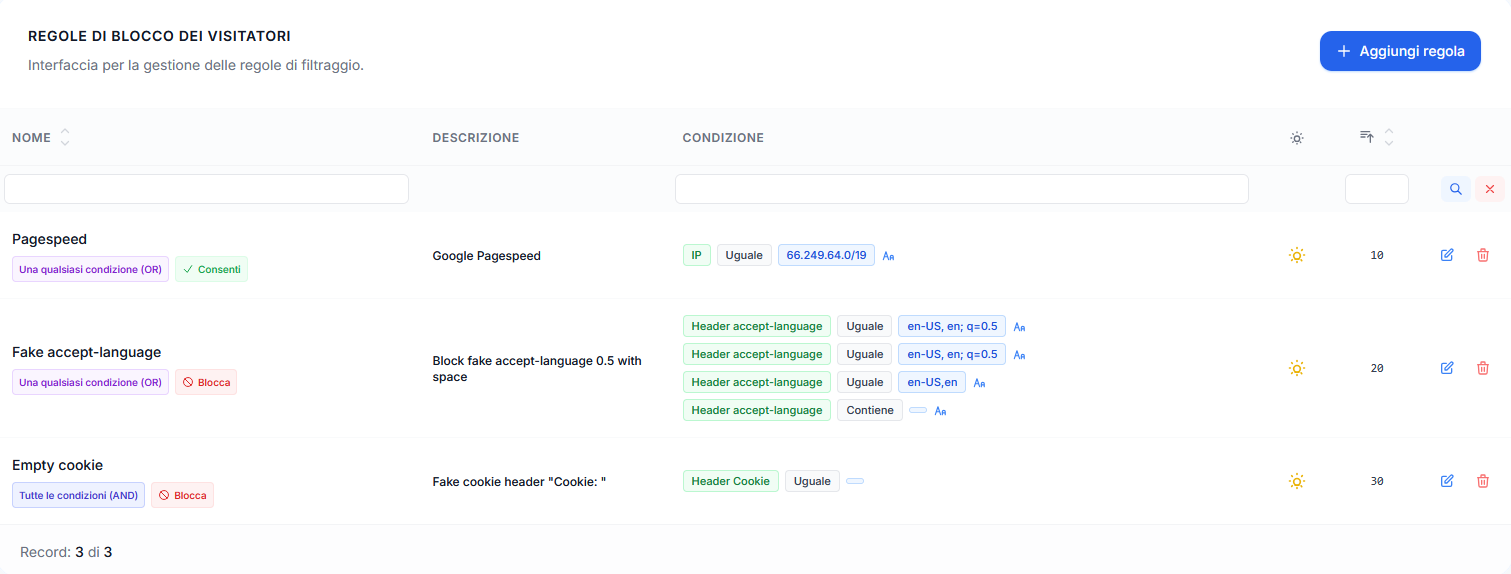
Il collegamento di Antibot richiede solo pochi minuti e non comporta modifiche complesse al codice del tuo sito.
Il nostro supporto è sempre pronto ad aiutarti: invia una richiesta tramite l'area personale.
Prima di utilizzare Antibot, nel codice Google Tag del tuo sito aggiungi gtag('set', 'page_referrer', (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })()); per ottenere referer reali nei report.
Scarica l'archivio Zip con il modulo antibot direttamente dal tuo account personale HaltClick.
Connettiti al sito via FTP/SFTP ed estrai la cartella con nome haltclick-xxxxxxxxxxx nella directory root del sito.
Assicurati che per la cartella caricata siano impostati i permessi di scrittura (755 o 775) per consentire al plugin antibot di aggiornare le firme.
Trova il tuo sistema di gestione dei contenuti o utilizza il metodo di connessione universale a livello di server web.
Metodo universale tramite .htaccess. La direttiva auto_prepend_file carica automaticamente la protezione prima dell'esecuzione di ogni script PHP.
php_value auto_prepend_file "<percorso_della_directory>/haltclick-xxxxxxxxxxx/haltclick.php"Quando utilizzi PHP-FPM, crea un file .user.ini nella directory root del sito:
; Includi lo script di protezione all'inizio dell'esecuzione PHP
auto_prepend_file = "<percorso_della_directory>/haltclick-xxxxxxxxxxx/haltclick.php"

; Limite di tempo di esecuzione per lo script di verifica
max_execution_time = 5.user.ini. Le modifiche hanno effetto entro 5 minuti (300 secondi) o dopo il riavvio di PHP-FPM.auto_prepend_file è bloccata dall'amministratore del server in php.ini, utilizza la chiamata diretta allo script all'interno del codice del CMS (vedi le opzioni sotto).Utilizza l'evento standard di prologo OnBeforeProlog nel file di inizializzazione:
<?php
AddEventHandler("main", "OnBeforeProlog", "HaltClickHandler");

function HaltClickHandler() {
    define('__haltclick', TRUE);
    include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');
}Il collegamento si aggancia all'hook di sistema per il controllo dell'IP Index.onBeforeCheckIp nel loader (dalla versione 7.1.7, se necessario reinstalla l'aggiornamento 7.1.7):
Core_Event::attach('Index.onBeforeCheckIp', function(){
    define('__haltclick', TRUE);
    include(CMS_FOLDER . 'haltclick-xxxxxxxxxxx/haltclick.php');
});Inserimento nel file di configurazione del kernel di sistema:
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Il collegamento tramite il file di configurazione principale wp-config.php taglia i bot ancor prima dell'avvio del kernel WordPress e delle query al database.
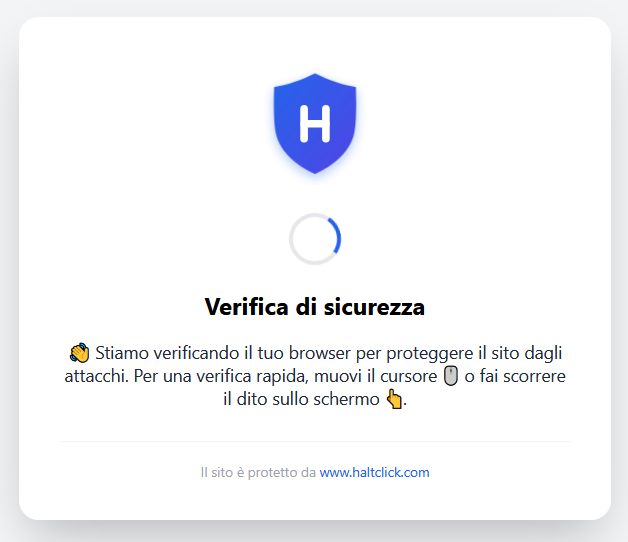
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Quando accedi al tuo sito, dovrebbe essere visualizzata una pagina di verifica nella lingua del visitatore (supporto per 40 lingue), dopodiché il tuo sito si caricherà. In caso di difficoltà, contattaci tramite il supporto.
Nella directory haltclick-xxxxxxxxxxx si trova il file config.php, tramite il quale puoi gestire le opzioni dell'antibot ed escludere indirizzi dai controlli.
<?php

return array(
	'skipUrl' => array('/favicon.ico', '/favicon.gif', '/favicon.png', '/favicon.svg', '/sitemap.xml', '/robots.txt', '/llms.txt', '/llms-full.txt', '/apple-touch-icon', '/.well-known'),
	'skipUrlFunction' => function($uri) { },
	'antibotMinFonts' => 5,
	'fingerprintDelay' => 970,
);Array di prefissi URL per i quali la verifica non verrà eseguita. Integra l'elenco esistente se necessario.
Funzione che ti consente di impostare un controllo personalizzato basato sul percorso o su altri parametri della richiesta.
Numero minimo di font al di sotto del quale l'accesso al sito viene bloccato. Molti bot semplici non si preoccupano di caricare nemmeno i font di base sul PC da cui inviano le richieste.
Tempo per la raccolta delle impronte del browser, in millisecondi; il valore predefinito è 970.
skipUrlFunction puoi effettuare diversi controlli, ad esempio:'skipUrlFunction' => function($uri) {
// Ottieni l'IP del client
$ip = __HaltClick::getClientIp();
// Se l'IP corrisponde a quelli specificati
if (in_array($ip, array('11.21.23.24', '22.32.44.55')))
{
return true;
}
// Se l'IP appartiene a una sottorete specificata
if (__HaltClick::ipCheck($ip, '11.22.23.0/24'))
{
return true;
}
// Non verificare per un determinato referer
$referer = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
if ($referer === 'https://supersite.com/')
{
return true;
}
},