Защита рекламы от скликивания и сайта от ботов
Ваш сайт ежедневно штурмуют тысячи ботов, они парсят контент, скликивают рекламу, грузят сервер и искажают аналитику, а в отчётах они маскируются под обычных посетителей.
Классические методы WAF либо бесят реальных клиентов, либо пропускают хитрых эмуляторов. Мы в HaltClick решили эту задачу иначе: создали серверный антибот, который отсекает паразитный трафик за секунды, оставаясь на 100% безопасным для поисковых систем.
По данным международных отчётов, на долю вредоносных ботов приходится 37% всего интернет-трафика (2025 Imperva Bad Bot Report). Для владельца сайта это означает колоссальные скрытые убытки.
Боты имитируют клики по объявлениям в Яндекс.Директе и Google Ads, дневной лимит уходит за пару часов, а реальные заявки не поступают.
Конкуренты и агрегаторы через парсеры копируют описания товаров, статьи и цены. Ваши уникальные материалы обесцениваются, а SEO-позиции падают.
Десятки фальшивых визитов с нулевой глубиной просмотра создают иллюзию трафика. Маркетинговые решения на таких данных ведут к пустой растрате бюджета.
Лавина запросов от скраперов (программа или бот для автоматического сбора данных с веб-сайтов) способна «положить» сайт в пиковый момент. Вместо продаж вы получаете простой и счета за превышение ресурсов.
Автоматическая регистрация фейковых аккаунтов, рассылка через формы, попытки подбора паролей — всё это снижает доверие аудитории и создаёт риски утечек.
Традиционные ответы вроде капчи уже не работают: они раздражают реальных пользователей и легко обходятся ИИ. Нужен принципиально другой подход — тихая серверная верификация, которая не спрашивает человека, а сама определяет, кто перед ней.
Антибот HaltClick — это легкий программный модуль, написанный на PHP и JavaScript. Он устанавливается непосредственно на ваш сервер или в CMS и перехватывает каждый входящий HTTP-запрос ещё до того, как он достигнет страниц сайта.
Проверка осуществляется локально с загруженными метриками из нашей аналитики. Вы не зависите от облачных прокси и не меняете DNS, это ваш персональный фильтр антифрода. Принцип прост: проверяем → пропускаем или блокируем (ошибка 429).
В результате установки антибота сайт защищается от парсинга, спама в формах, нагула поведенческих ботов, снижается нагрузка на сервер.
Если браузер уже проходил верификацию и имеет защищённую куку HaltClick, доступ открывается мгновенно.
Собираем Canvas, WebGL, шрифты, разрешение, язык. У реальных устройств отпечаток уникален, у эмуляторов — стереотипен или отсутствует.
Скрипт даёт браузеру невидимую задачу: выполнить код, сохранить куку. Боты без естественных задержек движений и работы с JS отсекаются.
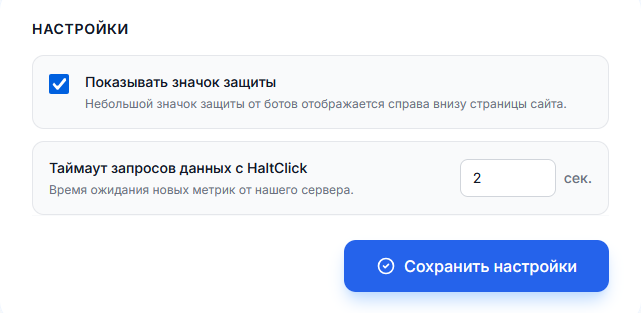
Настройки серверного антибота в личном кабинете
Никаких «выберите светофоры» или «введите искажённые буквы». Проверка длится около секунды и выглядит как короткий прелоадер. Отказ от капчи повышает конверсию форм на 15–20% — посетители просто не успевают разозлиться.
Модуль работает на вашем сервере, обращение к нашему серверу для получения базы отпечатков осуществляется всего 1 раз в 10 минут, а для получения списков подсетей поисковых ботов всего 1 раз в 6 часов. Это исключает задержки и риск недоступности внешнего сервиса.
Современные ИИ-сервисы распознают графические капчи точнее человека и стоят копейки. Обмануть же серверный фингерпринт и поведенческий анализ на порядок сложнее: эмулятор должен воспроизвести аппаратный отпечаток и естественную моторику.
Легитимные поисковые боты Яндекс, Apple, Baidu, Bing, DuckDuck, Google и другие проходят автоматически «из коробки» благодаря проверке по IP-адресам, а их фейковые копии полностью блокируются. Ваша индексация и позиции в поисковой выдаче остаются в безопасности.
Путь одного посетителя от клика до целевой страницы.
Пользователь (или бот) открывает URL вашего сайта.
Серверный обработчик HaltClick проверяет наличие валидной куки.
Возвращается легкая страница со скриптом. Браузер собирает отпечаток и решает задачу.
Анализируем токен, сверяем fingerprint с базой, оцениваем тайминги задержек.
Всё чисто: выдаем куку на 14 дней. Аномалия: HTTP 429, ресурсы сервера спасены.
Живой посетитель видит лишь мгновенную вспышку индикатора загрузки.
Бот получает «стену», а данные о блокировке сразу отображаются в вашей аналитике HaltClick.
Многие клиенты приходят к нам только за блокировкой парсеров, но остаются ради полной экосистемы безопасности. Антибот отсекает мусор на входе, а наша система защиты от скликивания формирует аудитории ботов для рекламных кабинетов.
всего входящего паразитного потока (парсеры, эмуляторы).
на сервер и БД, ускорение отклика для реальных пользователей.
исчезают визиты по 0 секунд в Метрике и Google Analytics.
сохранение средств в контекстной рекламе до подключения.
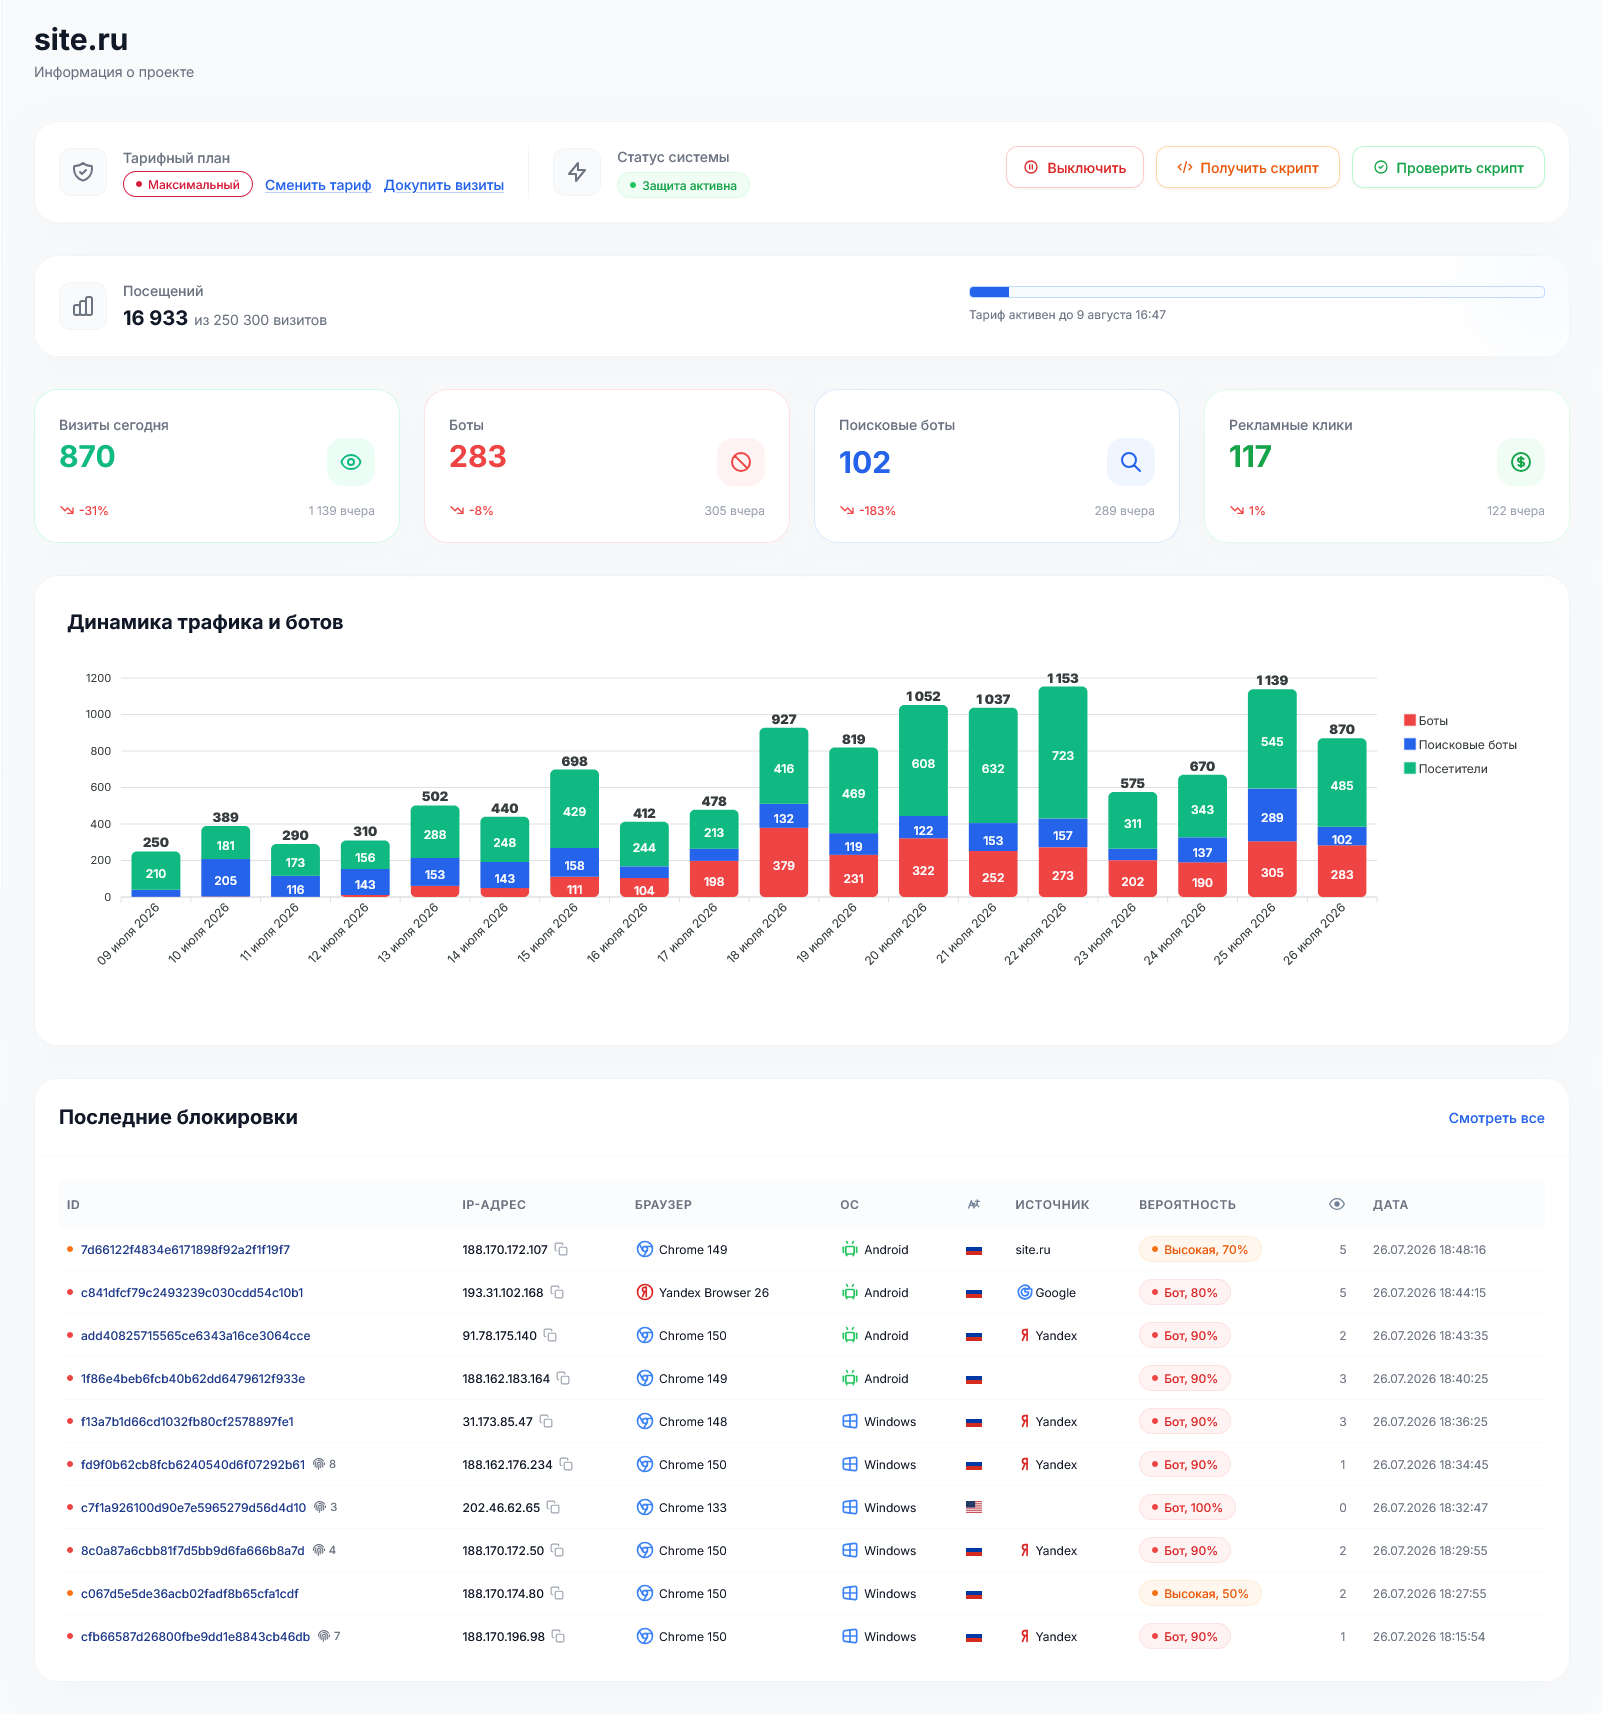
Антибот HaltClick — это не просто защита, а фундамент для чистых данных и эффективных рекламных кампаний. Перестаньте гадать, сколько денег уходит впустую из-за невидимых паразитов. Попробуйте бесплатный антибот на 1 000 визитов в месяц.
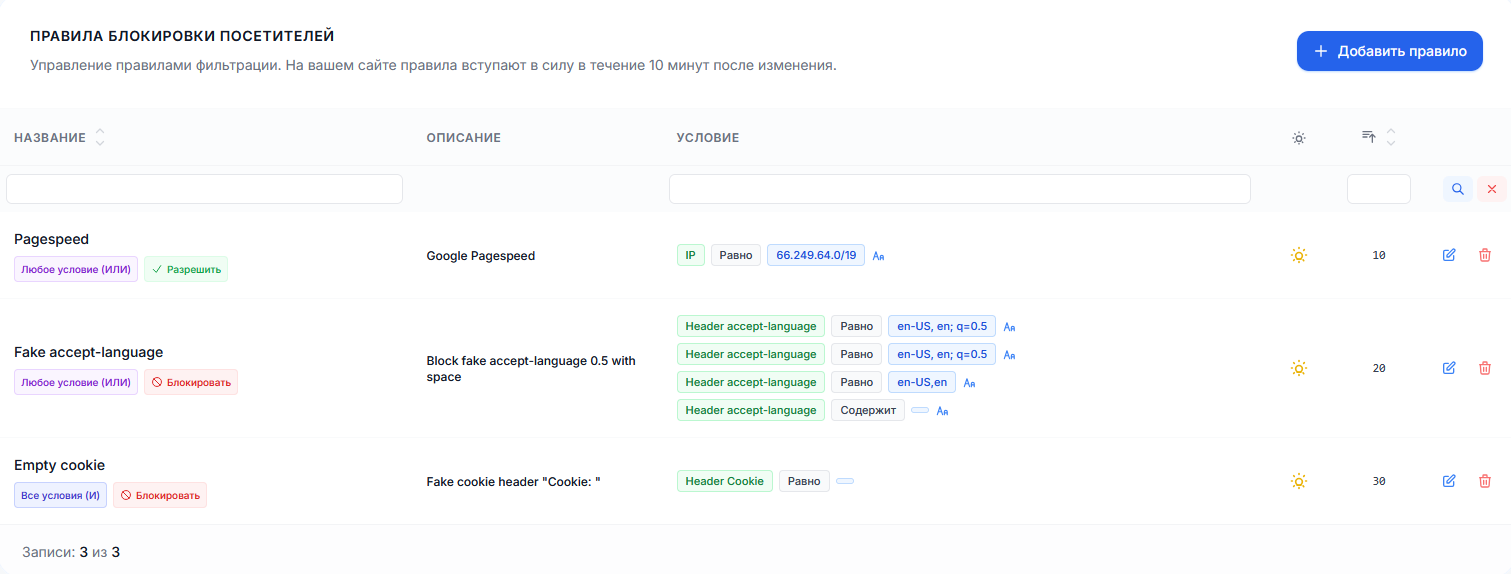
Взять трафик под контрольВ разделе «Антибот» доступен мощный инструмент для формирования собственных правил доступа. Вы можете добавлять неограниченное количество правил и включать или выключать их в один клик.
Проверка выполняется автономно на стороне вашего сайта, не создавая задержек. Список обновляется с сервера каждые 10 минут, поэтому любые изменения вступают в силу практически мгновенно.
Правила содержат название, описание, порядок сортировки и гибкие списки условий. Настраивайте проверки по Referer, User Agent, Host, URI, IP, PTR, GET-параметрам, Lang и заголовкам (Header).
Объединяйте условия с помощью логики И/ИЛИ. Доступны различные методы сравнения: равно/не равно, содержит/не содержит, начинается/заканчивается на, а также поддержка регулярных выражений.
Самостоятельно определяйте режим срабатывания: принудительно «Заблокировать» подозрительную активность или «Разрешить» доступ доверенным источникам.
Подключение Антибота занимает всего несколько минут и не требует сложных правок в коде вашего сайта.
Наша поддержка всегда готовы вам помочь, оставьте заявку через личный кабинет.
Перед использованием Антибота, в коде Яндекс.Метрики на вашем сайта замените referrer: document.referrer на referrer: (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })() для получения реальных рефереров в отчетах.
Перед использованием Антибота, в коде Google Tag на вашем сайта добавьте gtag('set', 'page_referrer', (() => { try { let r = sessionStorage.getItem('_haltclick_r'); if (r) { return r; } } catch(e){} return document.referrer; })()); для получения реальных рефереров в отчетах.
На странице проекта нажмите кнопку Получить скрипт, скопируйте код и разместите его в секции <head> вашего сайта.
В левом меню вашего проекта выберите Антибот, скачайте Zip-архив с модулем антибота. Подключитесь к сайту по FTP/SFTP и распакуйте из архива папку вида haltclick-xxxxxxxxxxx в корневую директорию сайта.
Убедитесь, что для загруженной папки установлены права на запись (755 или 775), чтобы плагин антибота мог обновлять сигнатуры.
Найдите вашу систему управления сайтом или используйте универсальный метод подключения на уровне веб-сервера.
Универсальный метод через .htaccess. Директива auto_prepend_file автоматически загружает защиту перед выполнением каждого PHP-скрипта.
php_value auto_prepend_file "<путь_до_каталога>/haltclick-xxxxxxxxxxx/haltclick.php"При использовании PHP-FPM создайте файл .user.ini в корневом каталоге сайта:
; Подключаем скрипт защиты в самом начале выполнения PHP
auto_prepend_file = "<путь_до_каталога>/haltclick-xxxxxxxxxxx/haltclick.php"

; Лимит времени выполнения для скрипта верификации
max_execution_time = 5.user.ini. Изменения вступают в силу в течение 5 минут (300 секунд) или после перезапуска PHP-FPM.auto_prepend_file заблокирована администратором сервера в php.ini, используйте прямой вызов вызова скрипта внутри кода CMS (см. варианты ниже).Используйте стандартное событие пролога OnBeforeProlog в файле инициализации:
<?php
AddEventHandler("main", "OnBeforeProlog", "HaltClickHandler");

function HaltClickHandler() {
    define('__haltclick', TRUE);
    include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');
}Подключение вешается на системный хук проверки IP-адреса Index.onBeforeCheckIp в загрузчике (с версии 7.1.7, при необходимости переустановите обновление 7.1.7):
Core_Event::attach('Index.onBeforeCheckIp', function(){
    define('__haltclick', TRUE);
    include(CMS_FOLDER . 'haltclick-xxxxxxxxxxx/haltclick.php');
});Вставка в конфигурационный файл ядра системы:
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');Подключение через главный конфигурационный файл wp-config.php отсекает ботов еще до старта ядра WordPress и запросов к базе данных.
include($_SERVER['DOCUMENT_ROOT'] . '/haltclick-xxxxxxxxxxx/haltclick.php');При обращении к вашему сайту должна выводится страница проверки на языке посетителя (поддержка 40 языков) и затем загружаться ваш сайт, в случае сложностей обратитесь к нам в поддержку.
В директории haltclick-xxxxxxxxxxx размещен файл config.php, через который можно управлять опциями антибота, а также исключать адреса из проверок.
<?php

return array(
	'skipUrl' => array('/favicon.ico', '/favicon.gif', '/favicon.png', '/favicon.svg', '/sitemap.xml', '/robots.txt', '/llms.txt', '/llms-full.txt', '/apple-touch-icon', '/.well-known'),
	'skipUrlFunction' => function($uri) { },
	'fingerprintDelay' => 970,
);Массив префиксов URL, при обращении к которым проверка не будет проводиться. Дополните имеющийся при необходимости.
Функция, которая позволяет вам настроить гибкую проверку на основе пути или других параметров запросов.
Время для сбора отпечатков браузера, в миллисекундах, по умолчанию 970.
skipUrlFunction вы можете делать различные проверки, например:'skipUrlFunction' => function($uri) {
// Получить клиентский IP
$ip = __HaltClick::getClientIp();
// Если IP равно заданным
if (in_array($ip, array('11.21.23.24', '22.32.44.55')))
{
return true;
}
// Если IP входит в заданную подсеть
if (__HaltClick::ipCheck($ip, '11.22.23.0/24'))
{
return true;
}
// Не проверять для определенного referer
$referer = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
if ($referer === 'https://supersite.com/')
{
return true;
}
},